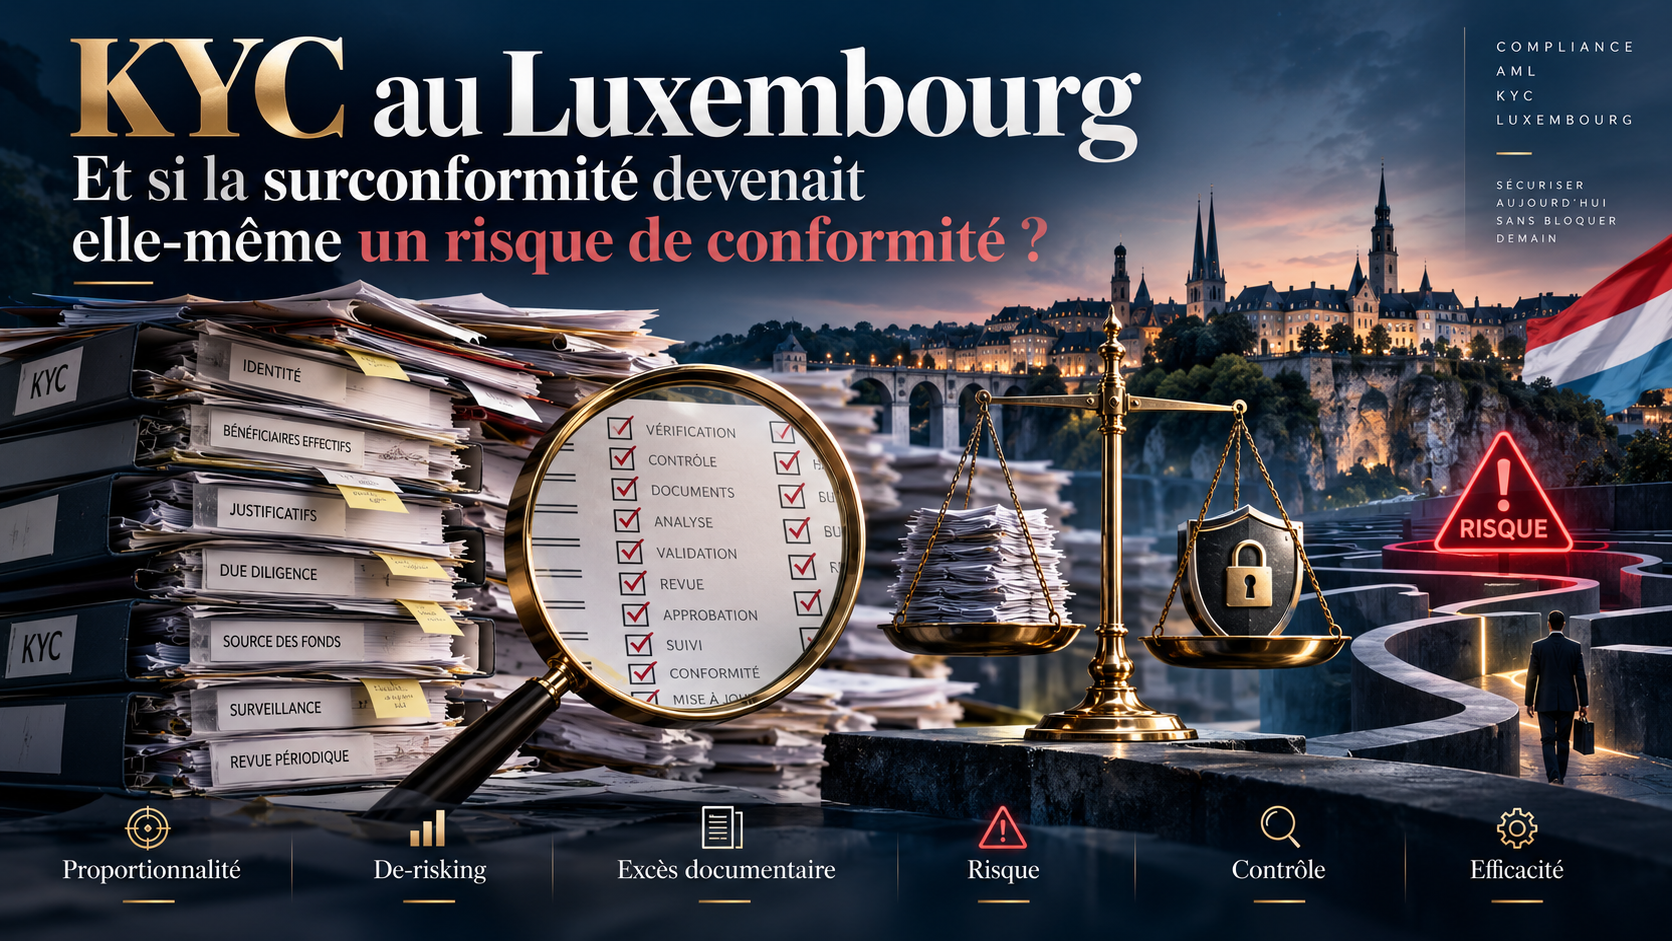

De-risking, exigences documentaires excessives et proportionnalité des contrôles : pourquoi l'efficacité d'un dispositif AML/CFT ne se mesure plus au volume des documents collectés, mais à sa capacité à comprendre, maîtriser et démontrer les risques réellement encourus.
Luxembourg | 20 octobre 2026
Introduction — Le paradoxe d'une conformité qui cherche à éliminer tout risque
Dans l'environnement réglementaire luxembourgeois, la lutte contre le blanchiment de capitaux et le financement du terrorisme (LBC/FT) repose sur des obligations de vigilance exigeantes. L'identification des clients, la vérification des bénéficiaires effectifs, la compréhension des structures de détention et l'évaluation continue des risques constituent les fondements d'un dispositif de conformité robuste.
Pourtant, une dérive mérite aujourd'hui une attention particulière : la tendance à assimiler la qualité de la conformité à l'accumulation systématique d'informations, de justificatifs et de contrôles, indépendamment de leur pertinence au regard du risque identifié.
Demandes répétitives de documents déjà disponibles, exigences uniformes appliquées à des contreparties présentant des profils radicalement différents, collecte disproportionnée de données personnelles ou refus de relations d'affaires au seul motif qu'elles présentent une certaine complexité : ces pratiques interrogent la finalité même de l'approche fondée sur les risques (Risk-Based Approach).
La question n'est pas de savoir si les institutions financières doivent être rigoureuses. Elles le doivent, incontestablement.
La véritable question est de déterminer à quel moment une rigueur insuffisamment différenciée cesse d'améliorer la maîtrise des risques et commence, au contraire, à fragiliser le dispositif de conformité.
Car une conformité qui exige toujours davantage, sans démontrer la nécessité de chaque exigence, peut paradoxalement devenir moins efficace, moins défendable et plus exposée à certains risques réglementaires.
1. Le véritable message de la CSSF : gérer les risques, et non les éviter
Le 16 juin 2026, la Commission de Surveillance du Secteur Financier (CSSF) a publié un communiqué particulièrement significatif consacré aux pratiques de désengagement financier (de-risking) et à la gestion des risques de blanchiment de capitaux et de financement du terrorisme.
Son message est fondamental : les professionnels doivent gérer efficacement leurs risques, ce qui ne signifie pas qu'ils doivent systématiquement les éviter.
La CSSF rappelle notamment qu'un niveau de risque plus élevé ne saurait, à lui seul, justifier le refus d'établir ou de maintenir une relation d'affaires.
Elle met également en garde contre les pratiques consistant à exclure, de manière générale, des catégories entières de clients, de produits ou de services, sous réserve des interdictions légales et réglementaires applicables.
Cette clarification est essentielle.
Un risque élevé n'est pas nécessairement un risque inacceptable. Il devient inacceptable lorsque les mesures d'atténuation disponibles ne permettent pas de le maîtriser suffisamment, ou lorsqu'une interdiction légale impose le refus de la relation ou de l'opération.
L'approche fondée sur les risques ne consiste donc ni à accepter indistinctement tous les clients, ni à éliminer automatiquement ceux dont le profil présente une complexité particulière.
Elle impose une appréciation individualisée, des mesures de vigilance adaptées et une capacité à justifier les décisions prises.
Cette position s'inscrit dans le prolongement des orientations de l'Autorité bancaire européenne (EBA/GL/2023/04), intégrées dans la pratique de surveillance luxembourgeoise par la circulaire CSSF 23/843.
Ces orientations encouragent notamment les établissements concernés à examiner les mesures raisonnablement disponibles pour atténuer les risques avant de refuser ou de mettre fin à une relation d'affaires pour des motifs AML/CFT.
Une distinction doit toutefois être préservée : la CSSF ne remet pas en cause la liberté des établissements de définir leur modèle économique, leur offre de services ou leur appétence au risque dans le respect du droit applicable. Elle invite à ne pas présenter systématiquement une décision commerciale de retrait comme une obligation réglementaire de lutte contre le blanchiment.
Cette différence entre risque réglementaire, risque commercial et risque non maîtrisable constitue l'un des fondements d'une gouvernance Compliance mature.
2. Quand la documentation devient une fin en soi
Dans la pratique, certaines procédures KYC semblent progressivement s'organiser autour d'une logique d'exhaustivité documentaire plutôt que d'une logique de compréhension du risque.
Prenons trois situations illustratives.
Premier cas : la multiplication des demandes d'informations personnelles.
Une institution financière demande systématiquement des copies certifiées de pièces d'identité et des justificatifs de résidence privée concernant l'ensemble des administrateurs d'une société, sans distinguer clairement les bénéficiaires effectifs, les personnes exerçant un contrôle, les représentants habilités et les dirigeants n'intervenant pas dans la relation d'affaires.
Certaines de ces informations peuvent naturellement être exigées selon les circonstances, le statut des personnes concernées et le cadre juridique applicable.
Mais leur collecte indifférenciée soulève une question légitime : quelle obligation ou quel risque précis chaque document supplémentaire permet-il de satisfaire ?
Deuxième cas : la répétition des contrôles sans valeur ajoutée identifiable.
Lors d'une revue périodique, un établissement réclame une nouvelle fois des documents structurels déjà obtenus et considérés comme fiables, alors qu'aucun changement significatif n'a été identifié.
L'actualisation des informations demeure une obligation essentielle. Toutefois, une revue périodique ne devrait pas se réduire à la reproduction mécanique de l'onboarding initial.
Sa valeur réside avant tout dans l'identification des évolutions pertinentes : modifications de contrôle, nouveaux bénéficiaires effectifs, changements d'activité, exposition géographique, transactions inhabituelles ou informations négatives significatives.
Troisième cas : la confusion entre complexité et suspicion.
Une structure d'investissement internationale présente plusieurs niveaux de détention, implique différentes juridictions et comporte des entités relevant de cadres juridiques distincts.
Cette complexité doit être comprise et documentée. Elle peut justifier des investigations complémentaires.
Elle ne saurait cependant être assimilée automatiquement à un indice de blanchiment.
Une structure complexe n'est pas nécessairement opaque. Inversement, une structure juridiquement simple peut présenter une exposition élevée aux risques financiers ou réputationnels.
Dans ces trois exemples, le danger est identique : substituer une logique de collecte standardisée à une analyse individualisée et documentée.
3. La surconformité : cinq risques trop souvent sous-estimés
La surconformité n'est pas, en elle-même, une catégorie autonome d'infraction réglementaire.
Elle peut néanmoins devenir problématique lorsque des contrôles supplémentaires mal justifiés entraînent le non-respect d'autres obligations ou compromettent l'efficacité du dispositif.
Le risque de non-proportionnalité
La loi luxembourgeoise modifiée du 12 novembre 2004, le règlement CSSF n° 12-02 et les orientations européennes consacrent une approche fondée sur les risques.
Cela implique notamment d'adapter l'intensité des mesures de vigilance à la nature, à la complexité et au degré d'exposition de la relation considérée.
Appliquer indistinctement les mêmes diligences renforcées à tous les clients revient à neutraliser une partie de la logique de différenciation recherchée par le législateur.
La proportionnalité n'autorise évidemment pas à réduire les diligences en dessous du minimum légal, ni à écarter les mesures renforcées obligatoires. Elle exige que les contrôles soient adaptés dans les marges prévues par le cadre juridique.
Le risque lié à la protection des données personnelles
Le KYC implique le traitement d'informations parfois particulièrement sensibles : documents d'identité, adresses privées, informations patrimoniales ou données relatives à certaines fonctions et relations personnelles.
Or, l'article 5, paragraphe 1, point c), du Règlement général sur la protection des données (RGPD) impose le principe de minimisation des données.
Les informations collectées doivent être adéquates, pertinentes et limitées à ce qui est nécessaire au regard des finalités poursuivies.
Les obligations légales de vigilance peuvent parfaitement justifier la collecte et la conservation de données personnelles. Lorsqu'une information ou une pièce est légalement obligatoire, le principe de minimisation ne permet pas de s'en dispenser.
En revanche, une demande supplémentaire ne devient pas automatiquement nécessaire au seul motif qu'elle figure dans une checklist interne.
La conformité AML/CFT et la conformité au RGPD doivent donc être pensées conjointement.
Le risque de désengagement financier injustifié
Les pratiques de de-risking peuvent aboutir à l'exclusion de contreparties pourtant légitimes, lorsque les décisions reposent davantage sur des catégories générales que sur l'évaluation individuelle des risques.
Au-delà des conséquences économiques, une exclusion excessive peut aussi réduire la transparence des flux financiers en poussant certaines activités vers des circuits moins accessibles aux mécanismes de contrôle.
L'enjeu n'est pas d'interdire les décisions de refus, mais de s'assurer qu'elles reposent sur une motivation pertinente, suffisamment documentée et conforme aux obligations applicables.
Le risque opérationnel et cyber
Chaque document supplémentaire génère potentiellement de nouvelles opérations : collecte, transmission, vérification, stockage, conservation, gestion des accès et suppression.
Lorsque les informations concernent des personnes physiques, cette accumulation accroît également la quantité de données à protéger.
Un contrôle documentaire dont l'utilité n'est pas démontrée peut ainsi augmenter les coûts, les délais de traitement et l'exposition opérationnelle, sans apporter un bénéfice correspondant en matière de prévention du blanchiment.
Le risque de perte d'efficacité des contrôles
Le risque le plus discret est parfois le plus important.
Lorsque les équipes Compliance consacrent une part excessive de leurs ressources à obtenir des documents de faible valeur analytique, elles peuvent disposer de moins de temps pour examiner les alertes pertinentes, les structures réellement complexes, les changements de comportement ou les informations négatives significatives.
Un dispositif qui contrôle tout avec la même intensité risque de ne plus consacrer suffisamment d'attention à ce qui mérite véritablement une vigilance renforcée.
Cette dérive transforme progressivement une approche fondée sur les risques en une approche fondée sur les formalités.
4. AIFM, fonds d'investissement et relations institutionnelles : le défi spécifique du Luxembourg
La place financière luxembourgeoise présente des caractéristiques qui rendent cette problématique particulièrement importante.
Les AIFM, sociétés de gestion, banques dépositaires, administrateurs de fonds et autres professionnels interagissent avec des structures d'investissement internationales, des véhicules réglementés, des gestionnaires étrangers et des contreparties institutionnelles.
Les demandes KYC peuvent se multiplier entre des acteurs soumis à des régimes de supervision différents.
Dans cet environnement, trois distinctions sont fondamentales.
La première concerne la nature de la contrepartie. Une entité réglementée, une société opérationnelle non réglementée et un véhicule d'investissement à structure complexe ne présentent pas nécessairement le même profil de risque. Le statut réglementé constitue un élément d'appréciation, sans dispenser automatiquement des diligences requises.
La deuxième concerne le rôle des personnes physiques identifiées. Bénéficiaire effectif, dirigeant, administrateur et signataire autorisé sont des qualités distinctes qui doivent être appréciées au regard des exigences légales pertinentes. La détermination des personnes à identifier ou à vérifier doit résulter de ces exigences, et non d'une assimilation systématique de toutes les fonctions.
La troisième concerne l'objet du contrôle. Les diligences portant sur les clients ou investisseurs ne se confondent pas nécessairement avec les mesures applicables aux actifs, investissements, contreparties ou délégataires. Elles doivent être rattachées aux obligations spécifiques à chaque relation et activité.
Une approche mature exige également de distinguer les documents indispensables à l'identification, les pièces nécessaires à la vérification, les informations permettant de comprendre le risque et les éléments sollicités à titre complémentaire.
Cette classification permet de rendre les demandes plus intelligibles et de faciliter le dialogue entre institutions financières, tout en préservant la responsabilité individuelle de chacune dans l'application de ses propres obligations.
5. Vers un KYC intelligent : cinq questions avant toute demande documentaire
Il ne s'agit pas de promouvoir un KYC allégé par principe, mais un KYC juridiquement fondé, ciblé et démontrable.
À cette fin, les professionnels pourraient intégrer cinq questions systématiques à leur processus de décision.
1. Quelle est la base de l'exigence ?
La demande découle-t-elle d'une disposition légale, d'une obligation réglementaire, d'une orientation applicable, d'une procédure interne ou d'une exigence contractuelle ?
Cette distinction est essentielle pour identifier les obligations incompressibles et les marges d'appréciation.
2. Quel objectif de vigilance poursuit-elle ?
S'agit-il de vérifier une identité, de comprendre le contrôle d'une structure, de confirmer les pouvoirs d'un représentant, d'établir l'origine des fonds ou de répondre à un facteur de risque spécifique ?
Toute demande complémentaire devrait avoir une finalité clairement identifiable.
3. Quel risque concret justifie son intensité ?
L'exigence est-elle cohérente avec le profil de risque, la nature de l'activité, la géographie concernée, la complexité de la structure et les résultats des vérifications déjà réalisées ?
4. Existe-t-il une preuve alternative appropriée ?
Lorsqu'un document particulier n'est pas expressément imposé, une autre source fiable et indépendante ou une combinaison de justificatifs peut-elle permettre de satisfaire effectivement l'objectif réglementaire ?
L'acceptation d'une alternative doit être évaluée au cas par cas, en tenant compte des obligations de vérification et des risques identifiés.
5. La décision est-elle défendable devant le régulateur ?
Le dossier permet-il de comprendre pourquoi certaines informations ont été demandées, pourquoi d'autres n'étaient pas nécessaires et comment le risque résiduel a été apprécié ?
Cette dernière question transforme la proportionnalité en une exigence concrète de gouvernance et de traçabilité.
Elle évite également un écueil fréquent : considérer qu'une checklist entièrement complétée constitue, à elle seule, la preuve d'un dispositif efficace.
6. L'AMLA et l'AMLR : une occasion de réinterroger les pratiques historiques
La réforme européenne de la lutte contre le blanchiment offre aux professionnels luxembourgeois une occasion majeure de réexaminer leurs méthodologies KYC.
Le règlement (UE) 2024/1624, communément appelé AMLR, dont l'application générale est prévue le 10 juillet 2027, vise à renforcer l'harmonisation européenne tout en maintenant le principe d'une vigilance proportionnée aux risques.
Son article 20 confirme notamment la nécessité d'adapter l'étendue des mesures de vigilance aux risques identifiés et de pouvoir démontrer leur caractère approprié.
Son article 21 encadre les situations dans lesquelles les diligences légalement requises ne peuvent pas être accomplies : dans les conditions prévues par ce texte, l'établissement doit s'abstenir d'établir ou de poursuivre la relation, ou d'exécuter l'opération concernée. La proportionnalité ne peut donc jamais servir à contourner une impossibilité réelle de satisfaire les obligations minimales.
L'article 33 organise quant à lui les possibilités de vigilance simplifiée lorsque les conditions réglementaires sont remplies et qu'un niveau de risque faible a été établi.
Les développements intervenus en octobre 2026 confirment l'importance de cette orientation.
Le 1er octobre, l'AMLA a annoncé la finalisation de trois projets de normes techniques de réglementation, couvrant notamment les obligations de vigilance clientèle, les relations d'affaires et les dispositifs à l'échelle des groupes.
Ces projets ont été transmis à la Commission européenne et restent soumis au processus d'adoption applicable.
Le 2 octobre, l'AMLA a également annoncé des tables rondes sectorielles consacrées à la mise en œuvre des diligences simplifiées, initiative relayée par la CSSF le 12 octobre.
Le message est clair : l'harmonisation européenne ne devrait pas être interprétée comme une invitation à multiplier indistinctement les contrôles, mais comme une opportunité d'améliorer leur cohérence, leur proportionnalité et leur efficacité.
Les professionnels auraient donc intérêt à utiliser cette période de transition pour revoir les exigences internes historiquement accumulées, identifier les contrôles redondants et formaliser les critères permettant d'adapter les diligences aux risques.
7. Le rôle des dirigeants et des Compliance Officers : passer d'une culture documentaire à une culture de maîtrise des risques
La prévention de la surconformité ne relève pas uniquement des équipes opérationnelles KYC.
Elle constitue également une question de gouvernance.
Les Conseils d'administration, dirigeants autorisés, Conducting Officers et responsables de la fonction Compliance devraient notamment s'assurer que les politiques internes permettent de distinguer les obligations impératives des contrôles additionnels déterminés par l'établissement.
Une politique de conformité efficace devrait prévoir :
- une méthodologie de classification des risques claire, documentée et régulièrement actualisée ;
- des exigences documentaires modulées selon les risques et les obligations applicables ;
- des critères définis pour l'acceptation de justificatifs alternatifs ;
- un mécanisme d'escalade pour les demandes atypiques ou disproportionnées ;
- une traçabilité des décisions de refus, des exceptions et des mesures d'atténuation ;
- des contrôles périodiques de la pertinence des exigences et de leur efficacité.
Cette transformation suppose également une évolution des indicateurs communiqués aux organes de gouvernance.
Au-delà des taux de dossiers complétés et des délais moyens de traitement, les responsables pourraient suivre des indicateurs tels que :
- la proportion de demandes documentaires supplémentaires associées à un facteur de risque identifié ;
- le taux de rejets KYC et les principales motivations correspondantes ;
- la fréquence des demandes répétitives et leur justification ;
- les décisions prises après examen de mesures d'atténuation alternatives ;
- les écarts identifiés entre les risques classifiés et les contrôles réellement appliqués.
Ces indicateurs ne remplacent pas les exigences légales, mais ils permettent d'évaluer si les ressources mobilisées produisent une amélioration démontrable de la maîtrise des risques.
La fonction Compliance ne doit pas être perçue comme un simple centre de validation documentaire. Elle constitue une fonction de jugement professionnel, de contrôle, de conseil et de remise en question constructive.
Son rôle consiste aussi à identifier les procédures qui, bien qu'initialement instaurées pour renforcer la sécurité, ont perdu leur justification ou ne répondent plus efficacement aux risques concernés.
8. Une nouvelle définition de l'excellence en matière de conformité
L'excellence d'un dispositif AML/CFT ne repose ni sur la permissivité, ni sur une accumulation illimitée de précautions.
Elle repose sur la capacité à prendre les bonnes décisions, sur la base d'informations fiables, d'analyses pertinentes et de contrôles proportionnés.
Cela suppose de préserver des lignes rouges non négociables : identification et vérification légalement requises, transparence sur les bénéficiaires effectifs, diligences renforcées obligatoires, respect des sanctions financières, surveillance continue et obligations de déclaration des opérations suspectes.
Mais cela suppose également de reconnaître qu'une exigence documentaire supplémentaire n'améliore pas automatiquement la qualité du contrôle.
Une conformité mature doit savoir renforcer les diligences lorsque le risque l'exige, les adapter lorsque le cadre juridique le permet et justifier rigoureusement les arbitrages opérés.
La proportionnalité ne consiste pas à faire moins de conformité. Elle consiste à exercer une conformité plus précise, plus intelligente et plus efficace.
Conclusion — Le véritable courage de la conformité : savoir justifier ce que l'on exige
Pendant longtemps, la sophistication d'un dispositif KYC a parfois été associée à la quantité d'informations collectées, au nombre de vérifications effectuées et à l'étendue des procédures internes.
Cette conception mérite aujourd'hui d'évoluer.
Les orientations européennes, les clarifications récentes de la CSSF et la transition vers le nouveau cadre de l'AMLA invitent les professionnels à une réflexion plus exigeante : non seulement démontrer que les contrôles ont été réalisés, mais également qu'ils étaient appropriés aux risques identifiés.
La surconformité ne constitue pas nécessairement une faute. Elle devient toutefois une source potentielle de risque lorsqu'elle entraîne des traitements excessifs de données, des décisions de désengagement insuffisamment justifiées, une mauvaise allocation des ressources ou une dilution de la vigilance sur les situations réellement sensibles.
Pour la place financière luxembourgeoise, l'enjeu est donc de passer d'une logique d'exhaustivité documentaire à une logique de maîtrise démontrable des risques.
La question que chaque professionnel devrait désormais se poser n'est plus uniquement : « Avons-nous collecté suffisamment de documents ? »
Mais aussi : « Sommes-nous capables de démontrer que chaque contrôle apporte une réelle contribution à la maîtrise du risque ? »
Car la véritable maturité d'un dispositif de conformité ne se mesure pas à sa capacité à tout exiger.
Elle se mesure à sa capacité à savoir précisément quoi exiger, pourquoi l'exiger et quand aller plus loin.
Références réglementaires et institutionnelles
- CSSF, communiqué du 16 juin 2026 — Pratiques de désengagement financier (« de-risking ») et gestion des risques de BC/FT.
- CSSF, circulaire 23/843 du 16 octobre 2023 — Adoption des orientations EBA/GL/2023/04 relatives à la gestion efficace des risques BC/FT lors de l'accès aux services financiers.
- Luxembourg, loi modifiée du 12 novembre 2004 relative à la lutte contre le blanchiment et contre le financement du terrorisme, et règlement CSSF n° 12-02.
- Union européenne, règlement (UE) 2024/1624 du 31 mai 2024 (AMLR), notamment ses articles 20, 21 et 33.
- AMLA, communiqué du 1er octobre 2026 — AMLA finalises key standards for the private sector.
- AMLA, communication du 2 octobre 2026 — AMLA invites stakeholders to sectoral roundtables on simplified customer due diligence.
- Union européenne, règlement (UE) 2016/679 (RGPD), notamment son article 5, paragraphe 1, point c), relatif à la minimisation des données.
Analyse professionnelle fondée sur les textes et communications disponibles au 20 octobre 2026. Elle ne constitue pas un avis juridique applicable indistinctement à toutes les catégories d'établissements ou de relations d'affaires.