Les Consultants Learning Communityby Les Consultants
Public preview

Discover what our learners are sharing.

Learning community

Community feed

Share useful ideas, learn from your peers and keep the conversation moving.

Real learner profiles Live conversations
Ready to participate?Join the learning community

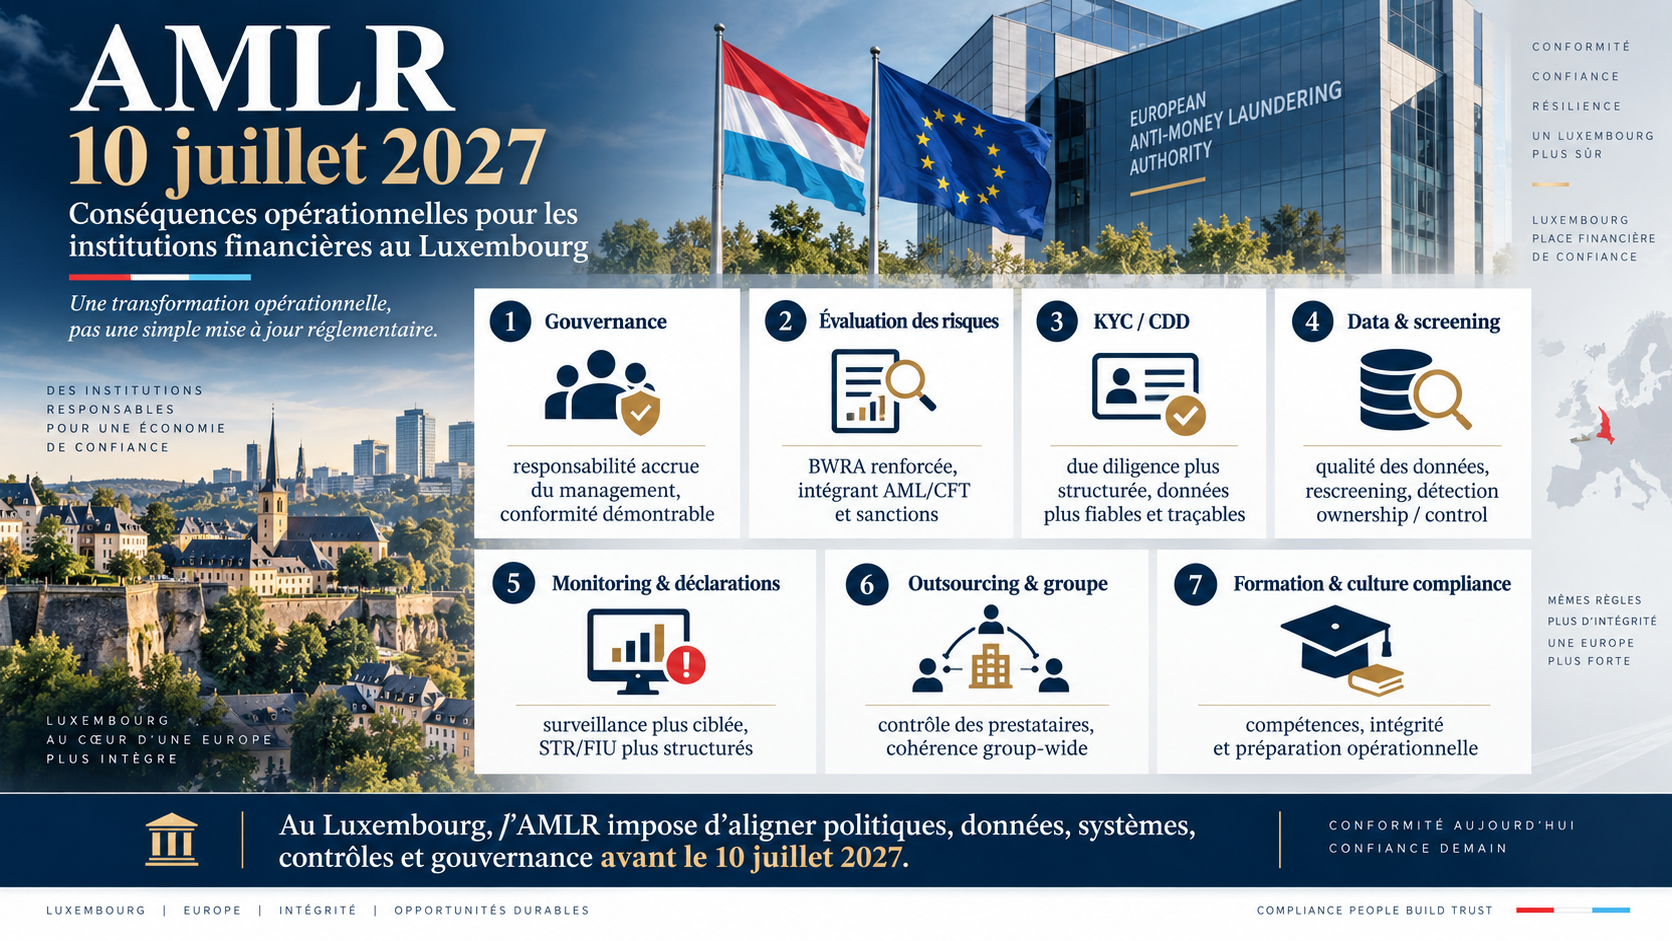
AMLR au 10 juillet 2027 : les conséquences opérationnelles pour les institutions financières au Luxembourg

Le véritable enjeu n’est plus de comprendre le texte, mais de transformer les dispositifs AML/CFT avant qu’il ne devienne directement applicable

Le 10 juillet 2027 constituera un changement de régime pour les établissements financiers luxembourgeois. À cette date, le règlement (UE) 2024/1624 relatif à la prévention de l’utilisation du système financier aux fins de blanchiment de capitaux ou de financement du terrorisme l’AMLR deviendra directement applicable dans l’ensemble de l’Union européenne. Contrairement à une directive, il n’attendra pas une transposition nationale pour produire ses effets : les obligations prévues par le règlement s’imposeront directement aux entités assujetties.

Pour les banques, entreprises d’investissement, gestionnaires de fonds, AIFM, établissements de paiement, établissements de monnaie électronique, CASP et autres professionnels financiers luxembourgeois, le sujet dépasse donc largement la mise à jour de quelques procédures AML. Il s’agit d’un programme de transformation du dispositif de conformité, touchant simultanément la gouvernance, le KYC, les données, les outils, le screening, le transaction monitoring, l’organisation des groupes, l’outsourcing et la capacité à produire la preuve de l’efficacité du dispositif.

La bonne question n’est plus : « sommes-nous globalement conformes aujourd’hui ? » Elle devient :


« Notre operating model AML pourra-t-il démontrer, transaction par transaction et décision par décision, sa conformité au nouveau standard européen à partir du 10 juillet 2027 ? »

1. Passer d’un cadre largement national à un véritable « single rulebook » européen

L’une des conséquences les plus structurantes de l’AMLR est précisément son caractère directement applicable.

Pour un établissement luxembourgeois, cela implique de réaliser un gap analysis article par article, et non simplement de comparer sa politique interne avec la loi luxembourgeoise du 12 novembre 2004 ou avec les pratiques historiquement attendues par la CSSF.

Chaque exigence devrait être reliée à quatre éléments opérationnels :

obligation réglementaire → procédure → contrôle → preuve d’exécution.

Une institution qui conclurait que son dispositif actuel est « substantiellement équivalent » sans documenter cette correspondance prendrait un risque important. L’harmonisation européenne vise précisément à réduire les différences d’interprétation et d’exécution entre États membres.

La documentation AML devra donc évoluer vers une architecture davantage fondée sur la traçabilité réglementaire : quelle exigence est couverte, par quel processus, dans quel système, sous la responsabilité de quelle fonction et avec quelle évidence de contrôle.

2. La Business-Wide Risk Assessment devient le véritable moteur du dispositif

L’article 10 de l’AMLR renforce considérablement la place de la Business-Wide Risk Assessment – BWRA.

L’établissement devra identifier et évaluer non seulement ses risques de blanchiment et de financement du terrorisme, mais également les risques de non-application et de contournement des sanctions financières ciblées. L’analyse devra notamment intégrer le business model, les clients, produits et services, canaux de distribution et expositions géographiques. Elle devra également intervenir avant le lancement de nouveaux produits, technologies, segments de clientèle ou activités géographiques.

La conséquence opérationnelle est majeure.

La BWRA ne pourra plus être un document Compliance produit une fois par an puis relativement isolé du reste du fonctionnement de l'établissement. Elle devra alimenter directement :


  • les customer risk ratings ;
  • les scénarios de transaction monitoring ;
  • les dispositifs sanctions ;
  • les seuils d’approbation ;
  • les modalités de CDD/EDD ;
  • la fréquence des refreshes ;
  • la planification des contrôles Compliance ;
  • et, à terme, la justification des ressources humaines et technologiques affectées à la fonction.

AMLA travaille précisément à l’harmonisation de cette méthodologie. Ses travaux insistent sur la nécessité pour chaque entité de conserver la maîtrise de sa propre BWRA et de la proportionner à son business model et à ses risques.

Le point de maturité à atteindre est donc le suivant : le risque identifié dans la BWRA doit pouvoir être suivi jusqu’au contrôle qui le réduit.

3. Le KYC devra devenir plus structuré, plus démontrable et davantage piloté par la donnée

L’AMLR conserve les fondamentaux du customer due diligence mais les transforme en exigences européennes beaucoup plus normées.

L’identification du client, du bénéficiaire effectif, des représentants et des personnes pour le compte ou au bénéfice desquelles une opération est exécutée devra être accompagnée d’une évaluation de l’objet et de la nature de la relation ainsi que d’une surveillance continue.

Le changement le plus concret pour les grandes institutions pourrait toutefois se situer ailleurs : dans la qualité et la structuration de leurs données KYC.

Il ne suffira plus que l’information existe dans un PDF stocké quelque part dans un système documentaire. Pour permettre :


  • le screening ;
  • l’automatisation des refreshes ;
  • l’identification des changements de bénéficiaire effectif ;
  • le monitoring ;
  • les reportings réglementaires ;
  • et la reconstitution des décisions,

les données devront progressivement devenir structurées, datées, sourcées et exploitables par les systèmes.

Cela implique un travail souvent sous-estimé sur les data dictionaries, mandatory fields, interfaces entre KYC et screening, ownership data, source of wealth/source of funds, géographies et historical records.

L’AMLR devient ainsi indirectement un programme de data governance.

4. Les refreshes KYC passent d’une pratique interne à des échéances maximales juridiquement encadrées

L'article 26 apporte une évolution particulièrement importante.

La périodicité de mise à jour doit dépendre du niveau de risque, mais l’intervalle entre deux mises à jour ne pourra pas dépasser :


  • 1 an pour les clients soumis à des mesures renforcées en raison d'un risque élevé ;
  • 5 ans pour les autres clients.

Le refresh doit également être déclenché lorsque les circonstances pertinentes changent ou lorsqu’un fait nouveau concernant le client apparaît.

Pour de nombreux établissements, cela nécessitera de revoir les règles configurées dans les outils KYC.

Mais l’enjeu principal n’est pas seulement le calendrier.

Il faudra disposer d’un véritable event-driven KYC framework capable de détecter ou d’ingérer des événements comme :

changement de bénéficiaire effectif, modification significative de l’activité, changement de juridiction, nouveau produit présentant un risque différent, variation significative du comportement transactionnel ou apparition d’informations susceptibles de modifier le risk rating.

L’approche purement périodique du KYC devient donc progressivement insuffisante.

5. Screening sanctions et transaction monitoring vont devoir être davantage intégrés au dispositif AML

L’AMLR rapproche encore davantage AML/CFT et targeted financial sanctions.

L'article 26 prévoit notamment que les établissements de crédit et institutions financières procèdent aux vérifications nécessaires lors de toute nouvelle désignation dans le cadre de sanctions financières ciblées.

Ce point a des conséquences technologiques très concrètes.

Un dispositif reposant uniquement sur un screening à l’entrée en relation puis au refresh risque de ne plus être défendable. Les établissements devront être capables d’expliquer :


  • à quelle fréquence leurs bases sont rescreenées ;
  • combien de temps s’écoule entre une nouvelle désignation et son intégration ;
  • comment sont traitées les correspondances potentielles ;
  • comment sont analysés ownership et control ;
  • et comment sont documentées les décisions de false positive ou true match.

Le transaction monitoring connaît la même évolution. AMLA travaille actuellement sur des orientations décrivant à la fois la mise à jour des informations clients et les frameworks de monitoring des transactions et activités.

La sophistication du monitoring devra donc progressivement être reliée au risque réel de la relation, plutôt qu'à un simple catalogue uniforme de scénarios.

6. Private Banking et Wealth Management : un nouveau niveau d’EDD pour certaines grandes fortunes

L'AMLR introduit une exigence particulièrement significative pour le Luxembourg compte tenu du poids du private banking et de la gestion patrimoniale.

Lorsqu’une relation identifiée comme présentant un risque élevé implique la gestion d’au moins 5 millions d’euros d’actifs au travers de services personnalisés pour un client disposant d’un patrimoine total d’au moins 50 millions d’euros, hors résidence principale, des mesures renforcées spécifiques s’appliquent.

Elles comprennent notamment des procédures adaptées aux risques liés à ces services, des informations supplémentaires sur la source des fonds ainsi que des mécanismes de prévention des conflits d’intérêts. AMLA doit encore préciser la méthodologie permettant d'identifier les clients atteignant le seuil de 50 millions d’euros.

La conséquence opérationnelle est subtile mais importante.

Une institution devra être capable d’identifier quand ces seuils deviennent applicables, même lorsqu’elle ne détient elle-même qu’une partie du patrimoine du client.

Les modèles KYC de private banking devront donc intégrer une logique de total wealth assessment, suffisamment robuste pour déterminer si le régime spécifique s'applique.

7. La gouvernance AML devient une responsabilité plus explicite du management

L'AMLR formalise la présence d'un compliance manager, membre de l'organe de direction dans sa fonction de direction, chargé de veiller au respect du dispositif, ainsi que d'une fonction de compliance officer selon les modalités prévues par le règlement.

Le compliance manager doit notamment s'assurer que les procédures correspondent aux risques et que des ressources humaines et matérielles suffisantes sont affectées au dispositif.

La conséquence dépasse largement une modification d'organigramme.

Le Board et le senior management devront pouvoir démontrer qu'ils ont :


  • reçu une information suffisamment précise ;
  • compris les principales déficiences ;
  • approuvé les politiques requises ;
  • arbitré les ressources ;
  • suivi les remédiations ;
  • et accepté explicitement certains risques résiduels lorsqu’ils subsistent.

L’AMLR favorise donc le passage d’une logique de « Compliance owns AML » à une logique de « management owns the AML framework, Compliance oversees and challenges it ».

8. L’intégrité du personnel devient elle-même un contrôle AML

L’article 13 prévoit une évaluation, proportionnée aux risques des fonctions exercées, des compétences, connaissances, réputation, honnêteté et intégrité des personnes directement impliquées dans le respect des obligations AML/CFT.

Cette vérification doit avoir lieu avant la prise de fonction et être renouvelée périodiquement. Des obligations spécifiques sont également prévues en matière de conflits d'intérêts lorsque des collaborateurs entretiennent des relations privées ou professionnelles avec des clients.

Pour les institutions financières, cela implique de rapprocher HR, Compliance et Governance.

Les contrôles d'intégrité des employés ne devront plus seulement être considérés comme des pratiques RH ou Fit & Proper. Ils devront être intégrés au dispositif AML et documentés comme tels.

9. Outsourcing : externaliser une activité ne permettra jamais d’externaliser la responsabilité

KYC utilities, screening providers, fund administrators, data providers, offshore centres, managed services : la plupart des grandes institutions luxembourgeoises reposent aujourd'hui sur un écosystème complexe de prestataires.

L'AMLR traite explicitement l'outsourcing et la reliance parmi les éléments devant être couverts par les politiques internes et prévoit des orientations AMLA dédiées.

Le contrôle des fournisseurs devrait donc évoluer de la simple question :

« le prestataire respecte-t-il le SLA ? »

vers :

« pouvons-nous démontrer que le processus externalisé produit un résultat conforme au standard AMLR ? »

Cela suppose notamment des KPI/KRI adaptés, des droits d’audit, des contrôles de qualité, une connaissance de la provenance des données, des mécanismes d’escalade, une gouvernance des exceptions et des plans de continuité.

Pour les AIFM luxembourgeois qui travaillent avec des administrateurs, transfer agents ou investment managers établis dans plusieurs juridictions, cet enjeu sera particulièrement important.

10. Les groupes internationaux devront disposer d'une vision AML consolidée

L'article 16 impose aux groupes une évaluation des risques à l'échelle du groupe ainsi que des politiques et contrôles harmonisés, tout en exigeant que les entités locales tiennent compte de leurs propres spécificités.

Le dispositif doit également encadrer le partage intragroupe des informations nécessaires au CDD et à la gestion des risques AML/CFT, avec des garanties appropriées en matière de confidentialité et de protection des données.

Pour les institutions luxembourgeoises appartenant à des groupes internationaux, le défi sera souvent de concilier trois niveaux :

Global Group Standard → European AMLR Standard → Luxembourg regulatory expectations.

Le Luxembourg ne pourra plus fonctionner comme un silo réglementaire, mais le global policy framework ne pourra pas davantage être simplement importé sans démontrer sa conformité précise au règlement européen.

11. La déclaration de soupçon va elle aussi progressivement s’industrialiser

L'article 69 maintient l'obligation de déclarer rapidement à la FIU les situations dans lesquelles l'entité sait, soupçonne ou a des motifs raisonnables de soupçonner que des fonds ou activités sont liés à une activité criminelle ou au financement du terrorisme.

Mais la transformation la plus intéressante est technique : AMLA travaille actuellement à des formats harmonisés de déclaration de soupçon et de fourniture des données transactionnelles aux FIU, avec des modèles adaptés aux institutions financières.

À terme, le STR/SAR pourrait donc devenir moins narratif et davantage structuré.

Cela renforce encore l'importance :


  • de la qualité des données ;
  • de l’historisation ;
  • de la capacité d'extraction ;
  • et de la cohérence entre KYC, transactions, screening et investigations.

12. Le risque de « de-risking » excessif devra être maîtrisé

Face à ces exigences, une réaction pourrait consister à éviter systématiquement les situations complexes ou à fermer les relations présentant un risque important.

La CSSF a pourtant rappelé en juin 2026 une distinction essentielle : gérer le risque AML/CFT ne signifie pas nécessairement l'éviter. Elle encourage les professionnels à rechercher, lorsque cela est approprié, des mesures alternatives et proportionnées plutôt qu’à appliquer un désengagement automatique.

Cette position est particulièrement importante dans le contexte de l’AMLR.

La qualité d’un dispositif ne sera pas mesurée au nombre de clients high risk refusés, mais à la capacité de l'établissement à démontrer qu'il sait identifier, comprendre, atténuer et surveiller le risque.

AMLA change également la dynamique de supervision

L'AMLR ne doit enfin pas être analysé indépendamment de la montée en puissance de l'Anti-Money Laundering Authority – AMLA.

En 2027, AMLA doit sélectionner environ 40 institutions financières transfrontalières présentant un profil de risque suffisamment élevé qui passeront sous sa supervision directe à partir de 2028. La CSSF a déjà commencé à préparer les institutions luxembourgeoises à la collecte de données destinée à cette sélection.

Même les institutions qui ne seront pas directement supervisées subiront indirectement cet effet.

Les méthodologies, standards et attentes développés par AMLA contribueront progressivement à une convergence beaucoup plus forte des pratiques de supervision nationales.

Autrement dit, les établissements luxembourgeois ne devront plus seulement se demander :


« Comment la CSSF interprète-t-elle cette obligation ? »

mais également :


« Quelle serait l'attente d'un superviseur européen appliquant le même rulebook à Paris, Luxembourg, Francfort ou Dublin ? »

Le principal risque en 2026 : attendre que toutes les normes techniques soient finalisées

La difficulté actuelle tient au calendrier.

Alors que l’AMLR est déjà adopté et que sa date d’application est certaine, plusieurs guidelines, RTS et ITS d’AMLA sont encore en consultation ou en cours de finalisation en septembre 2026. AMLA vient par exemple de clôturer la consultation relative au monitoring continu, tandis que d'autres instruments relatifs au BWRA, aux groupes, au reporting ou à l'outsourcing continuent de progresser.

Attendre que le dernier texte de niveau 2 ou 3 soit publié avant de commencer l'implémentation serait probablement l'erreur la plus coûteuse.

Les établissements devraient plutôt travailler selon deux couches :

Layer 1 – Requirements already certain: implémenter immédiatement les exigences directement issues de l’AMLR.

Layer 2 – Regulatory calibration: réserver dans les systèmes, procédures et méthodologies suffisamment de flexibilité pour intégrer les derniers RTS et guidelines AMLA lorsqu'ils seront finalisés.

Sept chantiers qui devraient être ouverts dès maintenant

À moins d’un an de l’application de l’AMLR, un programme crédible de préparation devrait au minimum couvrir :


  1. Regulatory gap analysis AMLR avec mapping obligation/procédure/contrôle/evidence.
  2. Reconstruction de la BWRA, intégrant explicitement sanctions evasion et liens avec les customer risk ratings.
  3. KYC data remediation, notamment beneficial ownership, source of funds/source of wealth et données structurées.
  4. Reconfiguration des refresh cycles et event-driven reviews, avec plafond d’un an pour les relations high risk et cinq ans pour les autres.
  5. Revue du screening et transaction monitoring, notamment sanctions rescreening et gouvernance des scénarios.
  6. Revue de la gouvernance et de l’outsourcing, y compris compliance manager, staffing, vendors et group-wide information sharing.
  7. AMLR readiness testing, idéalement plusieurs mois avant juillet 2027, pour vérifier non pas l'existence des procédures mais leur fonctionnement effectif.

Conclusion – L’AMLR transforme la définition même d’un dispositif AML « robuste »

Le 10 juillet 2027 ne marquera pas simplement l’entrée en vigueur de nouvelles règles.

Il marquera le passage d’un environnement européen encore largement composé de cadres nationaux convergents à un système fondé sur un rulebook directement applicable, davantage standardisé et progressivement supervisé à l’échelle européenne.

Pour les institutions financières luxembourgeoises, la véritable transformation sera opérationnelle.

Les politiques devront correspondre aux risques.

Les risques devront correspondre aux contrôles.

Les contrôles devront produire des données.

Les décisions devront être traçables.

Et le management devra pouvoir démontrer que l’ensemble fonctionne effectivement.

C'est probablement la meilleure façon de résumer le changement introduit par l'AMLR :


la conformité AML de demain ne sera plus appréciée uniquement sur ce que l'institution dit faire, mais sur sa capacité à démontrer, par ses données, ses systèmes et ses contrôles, que son dispositif fonctionne effectivement.

Et pour les établissements luxembourgeois, juillet 2027 n'est donc pas une date de commencement. C'est la date à laquelle la transformation doit déjà être achevée.
AMLR au 10 juillet 2027 : les conséquences opérationnelles pour les institutions financières au Luxembourg
1 reactions 0 comments
ConversationShare an idea or ask a question
0

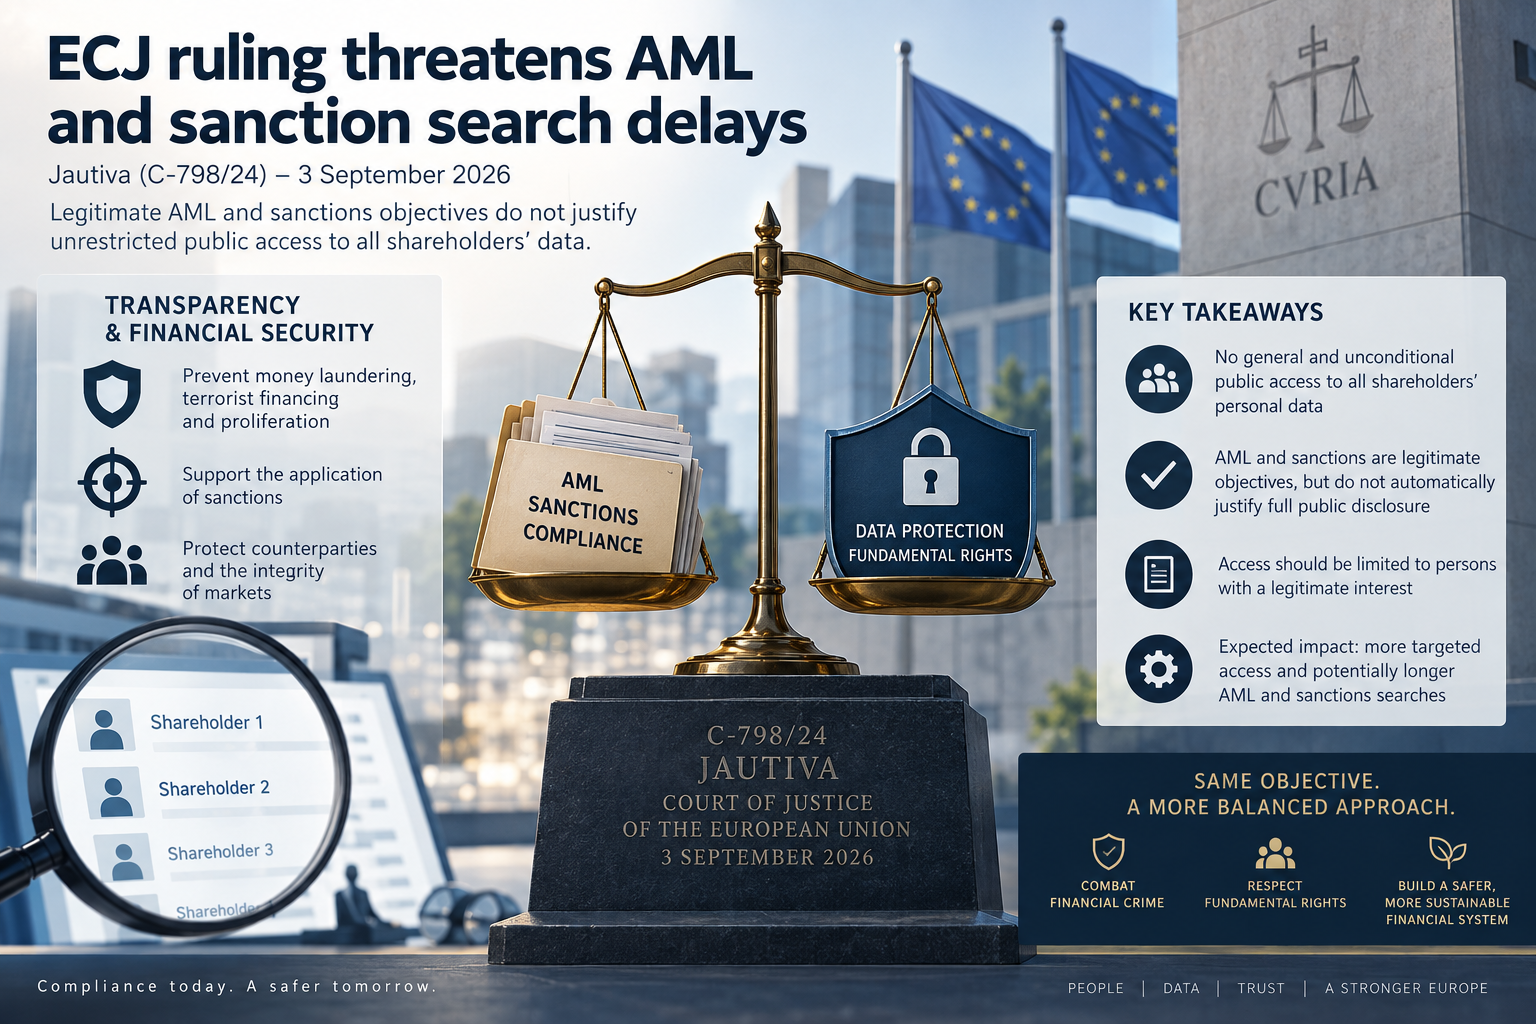
Transparence actionnariale, AML et sanctions : l’arrêt Jautiva impose de repenser l’accès aux données, pas d’alléger les contrôles

Un arrêt de protection des données qui concerne directement les fonctions AML et Sanctions

Le 3 septembre 2026, la Cour de justice de l’Union européenne a rendu un arrêt dont la portée dépasse largement le droit des sociétés et le RGPD.

Dans l’affaire C-798/24, Jautiva, la Cour devait déterminer si les données personnelles relatives à l’ensemble des actionnaires d’une société anonyme — y compris les actionnaires minoritaires — pouvaient être rendues librement accessibles en ligne, sans que la personne consultant le registre ait à démontrer un intérêt légitime.

La Lettonie défendait cette transparence au nom de trois objectifs : la transparence des affaires et la protection des tiers, la prévention du blanchiment, du financement du terrorisme et de la prolifération, ainsi que la mise en œuvre des sanctions nationales, internationales et européennes.

La réponse de la CJUE est claire : ces objectifs sont légitimes, mais ils ne justifient pas un accès public, général et inconditionnel aux données personnelles de tous les actionnaires.

L’enjeu pour les Compliance Officers est considérable. La Cour ne remet nullement en cause l’obligation d’identifier les bénéficiaires effectifs, d’analyser les chaînes de détention ou de détecter les personnes sanctionnées. Elle impose en revanche de distinguer beaucoup plus rigoureusement le besoin d’information du droit universel d’accès à cette information.

L’affaire : jusqu’où peut aller la transparence actionnariale ?

La législation lettone imposait que certaines informations relatives aux actionnaires soient accessibles en ligne et puissent même être téléchargées massivement, y compris par des utilisateurs non identifiés.

Pour les personnes physiques, les données comprenaient notamment l’identité, certains éléments d’identification et l’adresse de contact. Le registre indiquait également la catégorie et le nombre d’actions, leur valeur nominale ainsi que les droits de vote correspondants.

Dix-sept actionnaires minoritaires ont contesté ce régime.

La CJUE retient deux enseignements fondamentaux.

Premièrement, la directive européenne sur le droit des sociétés n’impose pas la publication des informations concernant l’ensemble des actionnaires, notamment les actionnaires minoritaires.

Deuxièmement, rendre ces informations accessibles à un nombre potentiellement illimité de personnes constitue une ingérence sérieuse dans les droits au respect de la vie privée et à la protection des données, protégés par les articles 7 et 8 de la Charte des droits fondamentaux. La Cour souligne notamment que ces informations peuvent permettre de reconstituer une partie de la situation patrimoniale d’une personne et de déterminer dans quelles sociétés ou secteurs elle investit.

La question devient alors celle de la proportionnalité.

Et c’est précisément ici que l’arrêt prend une dimension AML particulièrement importante.

AML et sanctions : un objectif légitime n’autorise pas un accès illimité

La CJUE ne conteste pas que la prévention du blanchiment ou l’application des sanctions constituent des objectifs majeurs d’intérêt général.

Elle considère néanmoins que donner à toute personne, sans condition, accès aux données de tous les actionnaires n’est ni nécessaire ni proportionné.

La Cour identifie explicitement une solution moins intrusive : limiter l’accès aux personnes capables de démontrer un intérêt légitime. En matière de sanctions, elle évoque également la possibilité de cibler davantage la divulgation sur les informations effectivement nécessaires à l’identification des personnes visées par des mesures restrictives.

La distinction est essentielle :

le droit européen n’interdit pas l’utilisation de données actionnariales à des fins AML ou sanctions ; il interdit de considérer que ces finalités justifient automatiquement leur mise à disposition de l’ensemble du public.

Cette logique prolonge directement la jurisprudence Luxembourg Business Registers / Sovim de novembre 2022, dans laquelle la Grande Chambre avait déjà considéré que l’accès généralisé du public aux données relatives aux bénéficiaires effectifs constituait une ingérence grave et disproportionnée dans les droits fondamentaux.

Jautiva confirme donc que l’arrêt de 2022 ne concernait pas seulement une anomalie spécifique du régime des bénéficiaires effectifs. Une doctrine jurisprudentielle plus générale se dessine :


la lutte contre la criminalité financière peut justifier un accès étendu aux données, mais elle ne transforme pas ces données en informations publiques par nature.

Pourquoi cet arrêt peut effectivement ralentir certaines recherches AML et sanctions

Le titre choisi par Lexology — “ECJ ruling threatens AML and sanction search delays” — met en évidence la conséquence opérationnelle la plus sensible.

Pendant des années, une partie de la due diligence reposait sur la disponibilité immédiate de données issues de registres publics : actionnaires, dirigeants, bénéficiaires effectifs, mandats sociaux et chaînes de participations pouvaient être agrégés par des fournisseurs spécialisés puis intégrés dans des outils de screening.

Plus l’accès aux registres devient conditionnel, authentifié ou fondé sur la démonstration d’un intérêt légitime, moins il est possible de considérer ces bases comme de simples sources de bulk data disponibles sans restriction.

La CJUE relève précisément comme facteur aggravant dans Jautiva le fait que les informations puissent être téléchargées en masse par des utilisateurs non identifiés.

Pour un établissement financier, un AIFM, une banque dépositaire ou un administrateur de fonds, le risque n’est donc pas nécessairement de ne plus pouvoir obtenir l’information. Le risque est plutôt que certains processus de recherche deviennent moins instantanés, notamment lorsqu’ils dépendent d’un fournisseur externe, d'une juridiction étrangère ou d'une source qui n'était accessible jusque-là que grâce à son caractère public.

Une vérification effectuée aujourd’hui en quelques secondes via un agrégateur pourrait demain nécessiter l’utilisation d’un canal réglementé, une authentification ou une justification du droit d’accès.

Mais il serait erroné d’en conclure que les banques et autres entités assujetties vont perdre leur accès

C’est ici que le nouveau paquet AML européen devient déterminant.

La directive (UE) 2024/1640 organise précisément une hiérarchie des droits d’accès aux registres de bénéficiaires effectifs.

Son article 11 exige que les autorités compétentes disposent d’un accès immédiat, direct et non filtré. Surtout, les États membres doivent assurer aux entités assujetties un accès en temps utile aux informations des registres lorsqu’elles accomplissent leurs obligations de customer due diligence.

Le nouveau cadre européen ne revient donc pas à :

public access → no access.

Il organise plutôt le passage vers :

public access → controlled and purpose-based access.

Cette évolution est structurelle.

Les institutions financières conserveront un accès privilégié parce qu’elles exercent une mission réglementaire de prévention du blanchiment. Les journalistes, ONG, cocontractants potentiels et autres acteurs devront, selon leur catégorie, bénéficier ou démontrer un intérêt légitime.

Le système cherche ainsi à concilier deux exigences qui peuvent sembler contradictoires : rendre l’information suffisamment disponible pour combattre la criminalité financière sans la rendre indistinctement accessible à tous.

Les fournisseurs World-Check, Dow Jones, KYC vendors et data providers sont également concernés

L'un des aspects les plus intéressants du nouveau cadre européen est que le législateur a anticipé cette difficulté.

La directive 2024/1640 reconnaît explicitement le rôle des providers of AML/CFT products, notamment les fournisseurs de solutions de customer screening.

Le considérant 49 souligne que ces outils jouent un rôle important dans la due diligence et dans la compréhension de structures complexes. L'article 12 prévoit dès lors que ces fournisseurs peuvent bénéficier d’un intérêt légitime pour accéder aux informations de bénéficiaires effectifs, sous certaines conditions, notamment lorsque les produits sont fournis aux entités assujetties ou aux autorités compétentes et que le besoin d’accès découle de cette activité.

C’est un point majeur pour les institutions financières.

La jurisprudence Jautiva ne condamne donc pas le modèle des bases AML. Elle impose plutôt une professionnalisation juridique de leur sourcing.

Demain, la question ne sera plus seulement :

« Notre outil contient-il l’information ? »

mais également :

« Sur quelle base juridique le fournisseur a-t-il obtenu cette information et sommes-nous autorisés à l’utiliser pour cette finalité ? »

La gouvernance des fournisseurs de données devient ainsi une composante du dispositif AML lui-même.

Un nouveau risque opérationnel : le “data availability risk”

Traditionnellement, les risques associés aux données AML étaient principalement analysés sous l’angle de leur qualité : information incorrecte, ancienne, non vérifiée ou incomplète.

Jautiva ajoute une autre dimension : l’accessibilité de la donnée.

Une information peut parfaitement exister dans un registre et pourtant ne pas être immédiatement disponible pour la personne qui réalise la due diligence.

Cette distinction aura un impact sur les SLA KYC, les transactions urgentes, les refreshes périodiques, les analyses de structures complexes et surtout les sanctions controls, où la rapidité d’identification d’un lien avec une personne désignée peut être critique.

La bonne approche n’est toutefois pas de substituer systématiquement une simple déclaration du client à une source externe devenue plus difficile d’accès.

Le nouveau règlement AMLR continue au contraire à imposer aux entités assujetties de comprendre les structures de propriété et de contrôle et renforce la qualité des informations relatives aux bénéficiaires effectifs. Il prévoit notamment que les personnes morales doivent conserver des informations adéquates, exactes et à jour et les communiquer aux entités assujetties dans le cadre de la due diligence.

La conséquence pratique est plutôt la nécessité d’une stratégie multi-source.

Le Luxembourg est déjà largement entré dans cette logique

Pour les établissements luxembourgeois, Jautiva est moins un bouleversement qu’une confirmation de la direction déjà prise depuis l’arrêt Sovim.

Le Luxembourg Business Registers rappelle aujourd’hui que le RBE n’est plus ouvert indistinctement au public depuis le 22 novembre 2022. Depuis la réforme législative de 2025, les professionnels soumis à la loi AML luxembourgeoise peuvent en revanche bénéficier d’un accès professionnel au RBE. Celui-ci nécessite notamment une convention avec LBR pour les besoins réguliers de consultation, avec également une procédure d'accès ponctuel.

Il existe ainsi déjà au Luxembourg une séparation entre :

public général, personnes justifiant d’un intérêt légitime, professionnels AML, et autorités.

Cette architecture paraît particulièrement cohérente avec la philosophie de Jautiva.

Pour les banques, AIFM, professionnels du secteur financier, assurances et autres entités assujetties luxembourgeoises, l'enjeu immédiat n'est donc pas de rechercher une nouvelle justification générale de leur accès au RBE. Il consiste plutôt à s'assurer que les processus internes utilisent effectivement les canaux professionnels appropriés, plutôt que de dépendre de sources publiques ou de données récupérées indirectement sans maîtrise suffisante de leur provenance.

Une conséquence particulièrement importante pour le sanctions screening

En matière de sanctions, la distinction entre listed person, ownership et control impose souvent une analyse qui dépasse une simple recherche du nom de la contrepartie.

Le Compliance Officer peut devoir comprendre une chaîne de détention, identifier les détenteurs indirects et apprécier l'existence éventuelle d'un contrôle.

Or, ce travail nécessite précisément les informations actionnariales dont Jautiva encadre la publication.

La Cour ne dit pas qu'elles ne peuvent pas être utilisées. Elle dit qu'il n'est pas nécessaire qu'elles soient accessibles à tout le monde, tout le temps et sans justification.

La nouvelle directive AML offre d'ailleurs une réponse intéressante : elle impose aux registres centraux de vérifier si les informations de bénéficiaires effectifs concernent des personnes ou entités soumises à des sanctions financières ciblées et prévoit qu'une indication correspondante soit visible aux utilisateurs autorisés des registres.

À terme, l'Europe pourrait donc évoluer d'un système reposant largement sur la disponibilité publique d'une masse de données vers un système davantage structuré autour de données vérifiées, accès différenciés et utilisateurs authentifiés.

Cela pourrait ralentir certaines recherches ponctuelles, mais améliorer parallèlement la traçabilité et la qualité juridique des contrôles.

Les six adaptations que les fonctions Compliance devraient désormais envisager

L’impact opérationnel peut être résumé autour de six chantiers :


  1. Cartographier les sources utilisées pour les KYC et sanctions checks, en distinguant registres officiels, sources publiques, fournisseurs commerciaux et informations obtenues du client.
  2. Vérifier les droits d’accès institutionnels aux registres, en particulier dans les juridictions importantes pour l’activité, afin d’éviter qu’un analyste dépende d’un accès public lorsqu’un accès professionnel est disponible.
  3. Revoir les contrats et due diligences des data providers, notamment sur l'origine des données, leur base juridique de collecte, les restrictions d'utilisation et la fréquence de mise à jour.
  4. Construire des procédures de fallback lorsqu'un registre ou une donnée actionnariale n'est pas immédiatement accessible : documentation corporate certifiée, shareholder register, confirmation indépendante, source réglementée alternative.
  5. Intégrer le data availability risk dans les SLA de KYC et sanctions screening, particulièrement pour les transactions à délai court.
  6. Conserver une piste d'audit de la source et de la date d'obtention de l'information, afin que la décision Compliance puisse être démontrée même lorsque les conditions d'accès au registre évoluent ultérieurement.

La véritable leçon de Jautiva : AML et protection des données ne sont pas des objectifs antagonistes

L'arrêt est parfois présenté comme une nouvelle victoire de la confidentialité contre la transparence.

Cette lecture est trop simpliste.

La CJUE ne réduit pas les obligations AML. Elle ne réduit pas les obligations de sanctions. Elle ne dit pas aux institutions financières de moins chercher.

Elle leur impose — ainsi qu'aux États — de mieux organiser l'accès à l'information.

Depuis Luxembourg Business Registers en 2022 jusqu'à Jautiva en 2026, une ligne jurisprudentielle cohérente apparaît : l'objectif de lutte contre la criminalité financière, aussi important soit-il, ne constitue pas une justification universelle permettant de rendre sans limite des données personnelles accessibles au monde entier.

Le futur modèle européen semble donc être celui d'une transparence fonctionnelle plutôt que d'une transparence absolue : les personnes qui ont réellement besoin de l'information pour combattre le blanchiment ou appliquer les sanctions doivent pouvoir y accéder efficacement ; celles qui n'ont aucune raison légitime de la consulter ne doivent pas nécessairement disposer du même niveau d'accès.

Pour les fonctions Compliance, le message est particulièrement important :

la robustesse d'une due diligence ne pourra plus être mesurée uniquement par la quantité de données collectées. Elle dépendra également de la légitimité de leur accès, de leur qualité, de leur provenance et de la capacité de l'établissement à démontrer pourquoi elles étaient nécessaires.

Et c'est peut-être la conséquence la plus importante de Jautiva : le data governance devient progressivement une composante à part entière de l'AML governance.

Transparence actionnariale, AML et sanctions : l’arrêt Jautiva impose de repenser l’accès aux données, pas d’alléger les contrôles
2 reactions 0 comments
ConversationShare an idea or ask a question
0

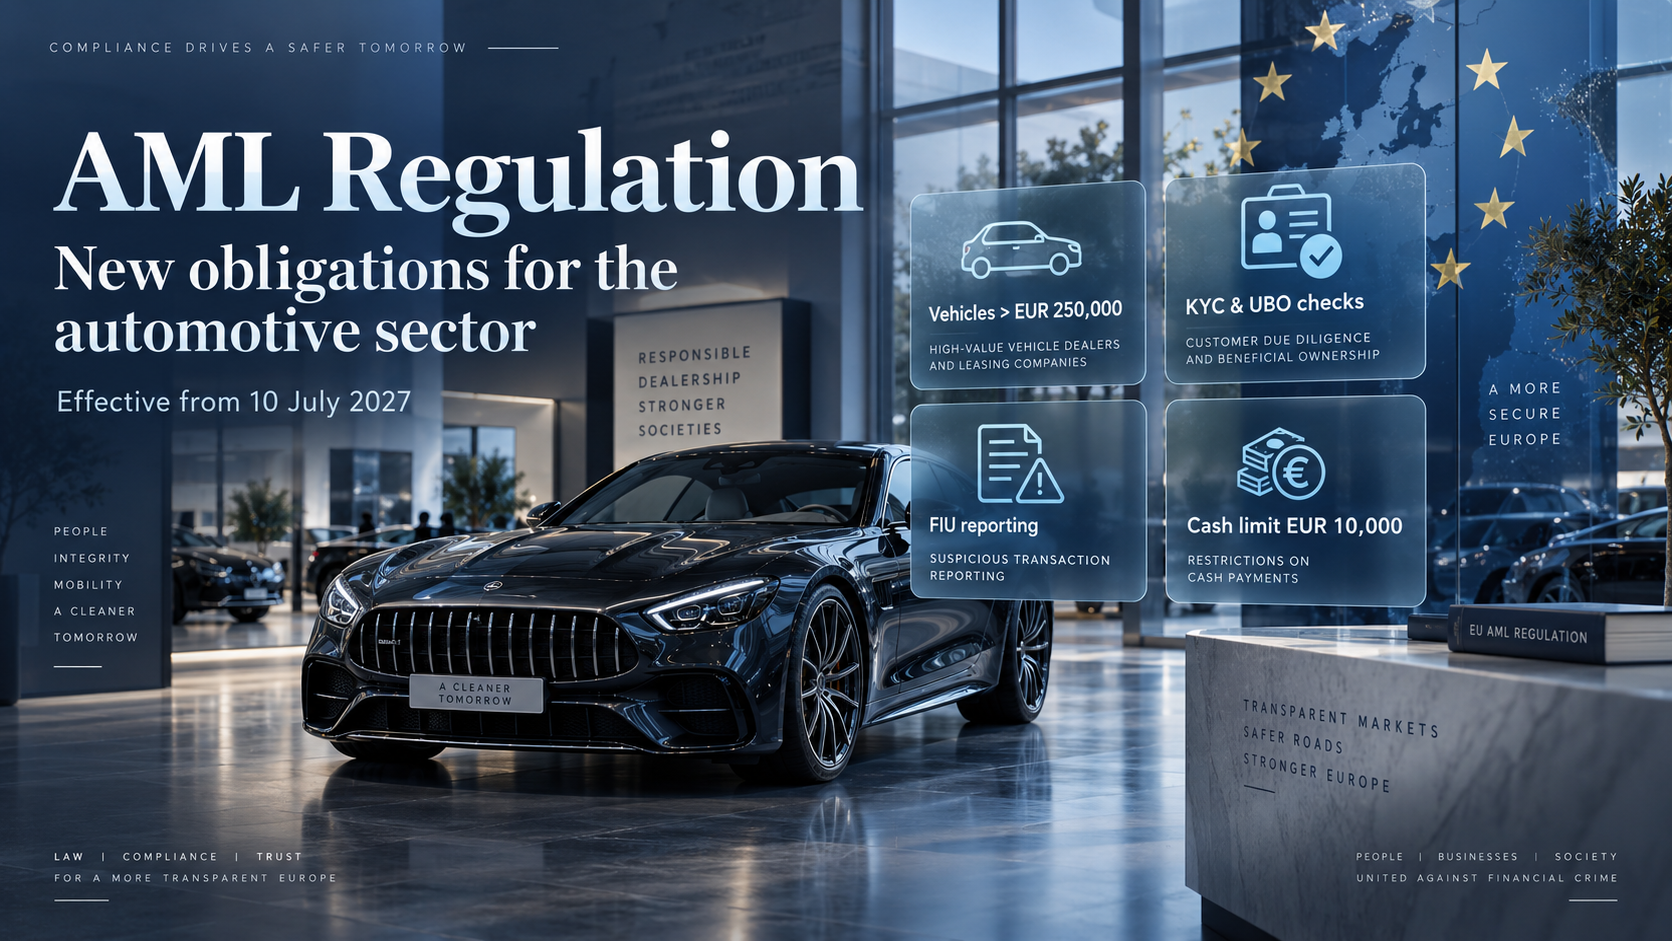
Automobile de prestige et AMLR : à partir du 10 juillet 2027, la conformité LBC/FT change de dimension

À compter du 10 juillet 2027, certains acteurs du secteur automobile ne seront plus simplement confrontés à des obligations ponctuelles liées aux paiements en espèces : ils deviendront de véritables entités assujetties au dispositif européen de lutte contre le blanchiment de capitaux et le financement du terrorisme.

Le changement résulte du règlement (UE) 2024/1624, dit AMLR, qui intègre dans son périmètre les professionnels dont l’activité régulière ou principale consiste à négocier des biens de grande valeur. Parmi ceux-ci figurent les véhicules à moteur dont le prix dépasse 250 000 euros. Pour les concessionnaires, distributeurs et autres professionnels du segment automobile haut de gamme, il ne s’agit donc pas d’une simple évolution documentaire, mais de la création d’un véritable dispositif de conformité comparable, dans sa logique, à celui déjà connu par les établissements financiers.

Le calendrier est particulièrement important : l’AMLR est un règlement européen directement applicable, et non une directive nécessitant une transposition pour produire ses principales obligations. Son article 90 fixe son application au 10 juillet 2027. Les entreprises concernées doivent donc raisonner à rebours à partir de cette date et non attendre l’adoption d’une future loi nationale pour commencer leur préparation.


Du contrôle des espèces au statut d’entité assujettie

C’est probablement le changement conceptuel le plus important.

Aujourd’hui, au Luxembourg, les négociants en biens sont notamment soumis aux obligations LBC/FT lorsqu’ils effectuent ou reçoivent des paiements en espèces d’au moins 10 000 euros. Les concessionnaires automobiles figurent explicitement parmi les professionnels pouvant être concernés par ce régime. L’Administration de l’enregistrement, des domaines et de la TVA — l’AED — assure actuellement la surveillance des professionnels non placés sous la compétence des autres autorités sectorielles.

À partir de 2027, la logique change profondément pour le segment premium.

Un professionnel négociant régulièrement des véhicules relevant de la catégorie des high-value goods entre dans le champ de l’AMLR en raison de son activité elle-même, et non plus uniquement parce qu’un client choisit de régler une transaction importante en espèces. CMS souligne à juste titre que les vendeurs et distributeurs de véhicules haut de gamme deviennent ainsi des entités assujetties à part entière.

Cette distinction aura des conséquences majeures en matière de gouvernance, de procédures, de KYC, de surveillance des transactions, de sanctions financières, de conservation documentaire, de formation et de déclaration de soupçon.


Le seuil de 250 000 euros ne doit surtout pas être confondu avec un seuil général de KYC

C’est l’un des pièges opérationnels les plus importants du nouveau régime.

L’annexe IV de l’AMLR qualifie de bien de grande valeur un véhicule à moteur dont le prix est supérieur à 250 000 euros. Mais une fois le professionnel dans le champ du règlement, les règles ordinaires de vigilance prévues par l’AMLR s’appliquent selon leurs propres seuils. Pour les opérations occasionnelles, l’article 19 prévoit notamment des mesures de vigilance à partir de 10 000 euros, tandis que certaines transactions occasionnelles en espèces déclenchent une vigilance à partir de 3 000 euros.

Autrement dit, 250 000 euros n’est pas “le seuil KYC” du concessionnaire automobile.

C’est notamment le seuil qui permet de définir la catégorie spécifique des véhicules de grande valeur pour l’application de certaines dispositions du règlement. Les professionnels devront donc éviter une lecture simpliste consistant à mettre en œuvre leur dispositif uniquement au moment où une facture dépasse 250 000 euros.

Cette question devient particulièrement importante pour les groupes automobiles commercialisant dans une même entité juridique aussi bien des véhicules à 120 000 euros que des modèles ou véhicules de collection dépassant 250 000 euros. La cartographie précise du périmètre juridique, des lignes d’activité et des transactions concernées devra être l’un des premiers exercices de préparation.


Le KYC automobile va bien au-delà de la copie d’une pièce d’identité

Une concession entrant dans le champ de l’AMLR devra progressivement raisonner comme une véritable entité assujettie.

L’identification du client devra être complétée par la vérification de son identité, l’identification et la vérification raisonnable du bénéficiaire effectif, la compréhension de l’objet et de la nature de la relation, la détermination du statut éventuel de personne politiquement exposée, les contrôles relatifs aux sanctions financières ciblées et la surveillance continue de la relation. Les représentants agissant pour le client devront également être identifiés et leur pouvoir d’agir vérifié.

Pour une personne morale acquérant un véhicule, le vendeur ne pourra donc plus se satisfaire du nom de la société figurant sur la facture.

Il devra comprendre qui contrôle effectivement l’entité, remonter sa chaîne de propriété lorsque nécessaire, identifier les personnes physiques exerçant le contrôle et vérifier les informations obtenues au moyen de sources fiables. L’AMLR prévoit en outre la consultation des registres centraux de bénéficiaires effectifs dans le cadre de cette vérification.

Dans la pratique, les problématiques les plus sensibles apparaîtront probablement lorsque l’acheteur sera une holding, un family office, une société étrangère, un trust ou une structure patrimoniale utilisée pour acquérir ou détenir le véhicule.


Le fournisseur devient lui aussi un sujet AML

C’est probablement l’une des dispositions les plus sous-estimées du texte pour le secteur automobile.

L’article 19, paragraphe 6, de l’AMLR prévoit que, pour les personnes négociant des biens de grande valeur, la notion de client couvre également le fournisseur du bien. CMS relève ainsi qu’un professionnel achetant un véhicule afin de le revendre pourra devoir exercer des mesures de vigilance sur la personne ou l’entité auprès de laquelle le véhicule a été acquis.

Cette disposition transforme profondément plusieurs activités classiques du secteur : reprise de véhicules, achat auprès d’intermédiaires, acquisition auprès de sociétés étrangères, consignation, importation, achat de véhicules de collection ou transactions entre professionnels.

Le risque AML ne se limite donc plus au buyer side. Il devient également un risque seller side.

Pour les concessions spécialisées dans les véhicules rares, cette évolution nécessitera probablement la création de deux parcours de contrôle distincts : un dispositif d’onboarding de l’acheteur et un dispositif de due diligence du vendeur ou fournisseur.


La gouvernance AML devra entrer dans les organigrammes

Le changement ne se limite pas aux procédures KYC.

L’article 11 de l’AMLR prévoit une architecture de responsabilité comprenant notamment un compliance manager, membre de l’organe de direction chargé de veiller au respect du dispositif, ainsi qu’un compliance officer disposant d’un niveau hiérarchique suffisant et chargé de l’exploitation quotidienne du dispositif LBC/FT, y compris du reporting des opérations suspectes.

Pour un concessionnaire automobile qui n’a jamais disposé d’une fonction AML structurée, ce changement est significatif.

Le règlement exige également que les politiques, procédures et contrôles soient proportionnés à la nature, à la taille, aux risques et à la complexité de l’entreprise. Ils doivent couvrir notamment l’évaluation des risques, la vigilance clientèle, les déclarations de soupçon, l’externalisation, la conservation documentaire, les contrôles internes, la formation et la vérification de l’intégrité de certaines personnes participant au dispositif. Une fonction d’audit indépendante doit également tester le dispositif lorsque cela est requis, avec la possibilité, dans certaines situations, de recourir à un expert externe.

La conformité AML devient ainsi un sujet relevant directement de la gouvernance d’entreprise, et non une simple formalité administrative confiée au département financier ou au service commercial.


Le conflit entre impératif commercial et contrôle AML sera l’un des enjeux majeurs

Dans le secteur du luxe automobile, le processus commercial est historiquement fondé sur la rapidité, la discrétion, la personnalisation et la qualité de l’expérience client.

Le nouveau dispositif imposera parfois une logique inverse : demander davantage de documents, comprendre l’origine d’une structure patrimoniale, identifier un bénéficiaire effectif, investiguer une PEP, interrompre temporairement une transaction ou demander des explications supplémentaires avant de livrer un véhicule.

L’article 11 contient d’ailleurs un principe particulièrement important : le compliance officer doit être protégé contre les représailles ou traitements défavorables et ses décisions ne doivent pas être neutralisées ou indûment influencées par les intérêts commerciaux de l’entreprise.

Ce principe prendra une dimension très concrète lorsqu’un commercial souhaitera conclure rapidement une vente de plusieurs centaines de milliers d’euros avec un client que la fonction Compliance considère comme insuffisamment documenté.

La qualité du dispositif dépendra donc autant de la culture managériale que du contenu des procédures.


Deux mécanismes déclaratifs différents devront être distingués

L’AMLR maintient naturellement l’obligation classique de déclaration de soupçon. Une entité assujettie doit informer la cellule de renseignement financier lorsqu’elle sait, soupçonne ou a des motifs raisonnables de soupçonner que des fonds ou activités proviennent d’une activité criminelle ou sont liés au financement du terrorisme. Cette obligation s'applique indépendamment du montant et couvre également certaines tentatives de transaction.

Mais le règlement ajoute, pour certains biens de grande valeur, une seconde obligation particulièrement importante.

L’article 74 prévoit que les professionnels négociant ces biens doivent déclarer à la FIU les transactions portant sur des véhicules automobiles d’un prix d’au moins 250 000 euros lorsqu’ils sont acquis à des fins non commerciales. Les institutions de crédit et financières intervenant dans l’achat ou le transfert de propriété de ces biens sont également concernées par ce reporting.

Il faut donc distinguer clairement :

la déclaration fondée sur le soupçon, qui repose sur une analyse du risque et des circonstances de la transaction, et la déclaration fondée sur un seuil, qui peut être déclenchée indépendamment de l’existence d’un soupçon.

Cette distinction devra être intégrée dans les systèmes transactionnels et les procédures internes.

Un détail juridique mérite également l’attention : l’annexe IV qualifie de véhicule de grande valeur celui dont le prix est supérieur à 250 000 euros, tandis que l’article 74 vise les déclarations relatives aux véhicules vendus à un prix d’au moins 250 000 euros. Les équipes Compliance devront donc paramétrer les différents contrôles en fonction de la disposition concernée et non appliquer indistinctement un seuil unique.


Le cash : interdiction et vigilance sont deux sujets différents

Le nouveau dispositif européen introduit également un plafond général des paiements en espèces.

L’article 80 prévoit que les personnes négociant des biens ou fournissant des services ne peuvent accepter ou effectuer un paiement en espèces que jusqu’à 10 000 euros, les États membres conservant la possibilité d’imposer un plafond inférieur.

Cette limite ne doit pas être confondue avec le seuil déclenchant certaines mesures de vigilance.

Le système devra donc être capable de gérer plusieurs règles simultanément : interdiction des paiements en espèces dépassant le plafond applicable, déclenchement de la vigilance pour certaines opérations en espèces à partir de 3 000 euros, vigilance sur certaines transactions occasionnelles à partir de 10 000 euros et régime particulier applicable aux véhicules de très grande valeur.

La conformité ne pourra donc pas être gérée par un simple bouton « cash > 10 000 EUR ».


Les sociétés de leasing partent avec une longueur d’avance, mais ne sont pas exemptées de l’effort de mise à niveau

Les sociétés de leasing automobile se trouvent dans une situation différente.

Le leasing financier relève déjà du périmètre des institutions financières et ces acteurs connaissent donc généralement les mécanismes classiques de KYC, de bénéficiaire effectif, de PEP, de sanctions et de déclaration de soupçon.

Pour elles, l’enjeu est moins la création d’un programme AML que son gap analysis par rapport à l’AMLR : nouvelles exigences organisationnelles, gouvernance, contrôles d’intégrité, documentation, sanctions financières ciblées, reporting spécifique relatif aux biens de grande valeur et adaptation des processus existants. CMS souligne précisément cette distinction entre les vendeurs entrant pour la première fois dans le régime et les sociétés de leasing qui devront mettre à niveau leur dispositif existant.


Au Luxembourg, le véritable projet est désormais opérationnel

Pour les acteurs luxembourgeois du secteur automobile premium, le sujet ne devrait plus être traité comme une échéance juridique lointaine.

Un programme de préparation crédible devrait désormais commencer par une scope assessment : quelles entités juridiques vendent des véhicules entrant dans la catégorie des biens de grande valeur ? Quel est le modèle de distribution ? Existe-t-il des ventes transfrontalières, des intermédiaires, des reprises, du courtage ou du leasing ?

Il faudra ensuite construire la cartographie des risques de l’entreprise, définir une méthodologie de classification des clients, établir les procédures KYC/KYB/UBO, sélectionner les outils de screening PEP-sanctions-adverse media, organiser les contrôles sur les fournisseurs, mettre en place les circuits d’escalade et de déclaration, attribuer les responsabilités de gouvernance et former les fonctions commerciales.

La question technologique sera également centrale. Sur un volume significatif de transactions, une gestion uniquement manuelle sera difficilement soutenable. CRM, ERP, facturation, onboarding digital et outil de screening devront permettre de détecter les seuils, bloquer certaines transactions, documenter les contrôles et conserver une piste d’audit exploitable.


Le véritable risque : être juridiquement conforme sur le papier mais opérationnellement incapable de démontrer le contrôle

Le principal enseignement de l’AMLR dépasse finalement le secteur automobile.

Le régulateur européen ne demande pas simplement l’existence d’une politique AML. Il impose un dispositif capable de démontrer que les risques sont effectivement identifiés, compris, contrôlés, documentés, escaladés et réévalués.

Pour les distributeurs de véhicules de prestige, le 10 juillet 2027 marque donc le passage d’une logique de conformité transactionnelle à une véritable culture de gestion du risque financier criminel.

L'entreprise qui commencera seulement en juillet 2027 à chercher un prestataire de screening, à identifier son compliance officer ou à rédiger sa première méthodologie KYC sera déjà en retard.

La priorité pour 2026–2027 devrait être inverse : déterminer le périmètre maintenant, construire la gouvernance, tester les procédures sur des transactions réelles, former les équipes commerciales et s’assurer qu’au 10 juillet 2027, le dispositif n’existe pas seulement dans un manuel, mais fonctionne effectivement.

C’est probablement là que se situe le changement le plus profond introduit par l’AMLR : dans l’automobile de grande valeur, connaître son client ne sera plus une bonne pratique commerciale. Ce sera une composante à part entière du système européen de prévention du blanchiment.

Automobile de prestige et AMLR : à partir du 10 juillet 2027, la conformité LBC/FT change de dimension
2 reactions 0 comments
ConversationShare an idea or ask a question
0

Bénéficiaires effectifs, sécurité personnelle et accès au RBE : quelles conséquences opérationnelles pour les professionnels luxembourgeois ?

L’affaire Luxembourg Business Registers II pourrait imposer une nouvelle discipline dans l’utilisation de la transparence des bénéficiaires effectifs

La transparence des bénéficiaires effectifs constitue depuis plusieurs années l’un des piliers du dispositif européen de lutte contre le blanchiment de capitaux et le financement du terrorisme. Elle permet aux autorités, aux professionnels assujettis et, sous certaines conditions, à d’autres acteurs disposant d’un intérêt légitime, d’identifier les personnes physiques qui possèdent ou contrôlent en dernier ressort une société ou une autre structure juridique.

Mais cette transparence connaît une limite de plus en plus structurante : elle ne peut conduire à exposer de manière disproportionnée une personne physique à un risque pour sa sécurité, sa vie privée ou la protection de ses données personnelles.

C’est précisément cette frontière que l’affaire C-609/26, Luxembourg Business Registers II demande à la Cour de justice de l’Union européenne de préciser.

Une clarification préalable est toutefois essentielle. Contrairement à ce que pourrait laisser entendre le titre de certains commentaires consacrés à cette affaire, la CJUE n’a pas encore rendu d’arrêt. Le 4 juin 2026 correspond à la date d’introduction devant la Cour de la demande de décision préjudicielle émanant du Tribunal d’arrondissement de Luxembourg. L’affaire demeure pendante à ce jour.

L’enjeu opérationnel n’en est pas moins considérable. Les questions posées annoncent potentiellement une nouvelle étape dans la construction du régime européen de transparence des bénéficiaires effectifs : après la transparence intégrale, puis l’accès fondé sur un intérêt légitime, l’attention se déplace désormais vers la proportionnalité de l’accès lui-même et la protection individuelle du bénéficiaire effectif.

1. De la transparence absolue à la transparence proportionnée

Le cadre européen a déjà connu une inflexion majeure avec l’arrêt de la Grande chambre de la CJUE du 22 novembre 2022 dans les affaires jointes C-37/20 et C-601/20, WM et Sovim SA v Luxembourg Business Registers.

La Cour avait alors invalidé le dispositif imposant que certaines informations relatives aux bénéficiaires effectifs soient accessibles, dans tous les cas, à tout membre du public. Elle considérait qu’un accès généralisé constituait une ingérence grave dans les droits garantis par les articles 7 et 8 de la Charte des droits fondamentaux de l’Union européenne, relatifs respectivement au respect de la vie privée et à la protection des données personnelles.

Le législateur européen a depuis réorganisé le dispositif.

La directive (UE) 2024/1640 conditionne désormais l’accès du public aux registres centraux à l’existence d’un intérêt légitime lié à la prévention ou à la lutte contre le blanchiment de capitaux, ses infractions sous-jacentes ou le financement du terrorisme. Certaines catégories de personnes bénéficient d’une reconnaissance particulière de cet intérêt, notamment les journalistes, certaines organisations de la société civile et, sous conditions, les personnes susceptibles d’entrer en relation avec une entité juridique.

Au Luxembourg, la loi du 23 janvier 2025 a déjà profondément réorganisé le régime d’accès au RBE. L’accès est notamment reconnu aux autorités nationales, aux professionnels dans le cadre de leurs obligations de vigilance, aux organismes d’autorégulation, aux personnes démontrant un intérêt légitime et à certaines administrations ou personnes publiques.

La logique n’est donc plus :

Beneficial Ownership Information → Public Access

mais désormais :

Beneficial Ownership Information → Legitimate Purpose → Controlled Access → Traceability → Proportionality.

Cette évolution doit être intégrée dans les dispositifs AML/CFT des établissements financiers, AIFM, sociétés de gestion, PSF, assureurs, avocats, notaires, réviseurs et autres professionnels concernés.

2. L’enjeu de Luxembourg Business Registers II : quand la transparence crée-t-elle elle-même un risque ?

L’affaire C-609/26 concerne une société constituée au Luxembourg en 2025 dont le bénéficiaire effectif avait sollicité une limitation de l’accès aux informations le concernant.

Luxembourg Business Registers aurait refusé cette demande, estimant que les éléments produits ne permettaient pas d’établir l’existence d’un risque suffisamment significatif, réel, actuel et propre à la personne concernée.

L’intéressé invoque notamment son profil international, ses fonctions politiques ou représentatives et les risques de sécurité susceptibles de résulter de la divulgation d’informations relatives à son patrimoine.

La problématique est directement liée à l’article 15 de la directive (UE) 2024/1640.

Cette disposition prévoit que, dans des circonstances exceptionnelles définies par le droit national, l’accès puisse être limité lorsque la divulgation exposerait le bénéficiaire effectif à un risque disproportionné de fraude, d’enlèvement, de chantage, d’extorsion, de harcèlement, de violence ou d’intimidation, ainsi que lorsque le bénéficiaire est mineur ou juridiquement incapable. Les dérogations doivent être décidées au cas par cas après une évaluation détaillée des circonstances.

Ces dispositions devaient être transposées par les États membres au plus tard le 10 juillet 2026, soit avant le calendrier général de transposition de la directive fixé au 10 juillet 2027.

Le droit luxembourgeois prévoit lui-même la possibilité de demander une telle limitation. L’article 15 de la loi RBE prévoit une analyse individuelle et exceptionnelle du risque et permet de restreindre l’accès lorsqu’existe un risque disproportionné relevant notamment de la fraude, de l’enlèvement, du chantage, de l’extorsion, du harcèlement, de la violence ou de l’intimidation. La limitation peut être accordée pour la durée des circonstances qui la justifient, avec un plafond de trois ans, sous réserve de renouvellement motivé.

Le débat devant la CJUE porte donc moins sur l’existence même de cette exception que sur son seuil d’application.

3. Première conséquence opérationnelle : le RBE ne doit jamais devenir l’unique source d’identification de l’UBO

La première conséquence pour les professionnels assujettis est fondamentale.

Une limitation de l’accès au RBE ne signifie ni que le bénéficiaire effectif cesse d’exister juridiquement, ni qu’il ne doit plus être identifié, ni qu’une institution financière peut considérer son obligation de vigilance comme impossible à satisfaire.

Le droit luxembourgeois impose aux professionnels d’identifier le bénéficiaire effectif et de prendre des mesures raisonnables afin de vérifier son identité au moyen de données ou d’informations pertinentes provenant de sources fiables et indépendantes.

Le professionnel doit également comprendre la structure de propriété et de contrôle de son client. Lorsqu’une relation est établie avec une personne morale ou une construction juridique soumise à inscription dans un registre de bénéficiaires effectifs, il doit recueillir la preuve de l’enregistrement ou un extrait du registre et comparer les informations dont il dispose avec celles du registre afin d’identifier d’éventuelles incohérences.

Le RBE constitue donc une source de corroboration particulièrement importante, mais ne doit pas être utilisé comme substitut à l’analyse de la structure de propriété et de contrôle.

Cette distinction devient essentielle lorsqu’un accès est limité.


Conséquence pratique

Les procédures KYC devraient prévoir expressément un scénario :

“RBE information unavailable / restricted / protected”.

Dans ce cas, le professionnel devrait être en mesure de reconstruire la chaîne de propriété ou de contrôle à l’aide, notamment :


  • des statuts ;
  • du registre des actionnaires ;
  • d’un organigramme de détention daté et signé ;
  • des registres de commerce concernés ;
  • des shareholder agreements lorsque leur analyse est nécessaire à la détermination du contrôle ;
  • des déclarations UBO ;
  • des documents relatifs aux droits de nomination, révocation ou veto ;
  • des documents constitutifs des fondations, trusts ou structures comparables ;
  • et de toute autre source fiable et indépendante pertinente.

La bonne pratique opérationnelle devient dès lors :

RBE = corroboration, not substitution.

4. Deuxième conséquence : distinguer impérativement le “security risk” du “AML risk”

C’est probablement l’un des enseignements les plus importants de l’affaire.

La raison pour laquelle une personne demande la protection de ses données au RBE peut être précisément qu’elle présente un profil public important, qu’elle dispose d’un patrimoine significatif ou qu’elle est exposée à des risques de kidnapping, d’extorsion ou de violence.

Ces facteurs ne constituent pas automatiquement des indicateurs de blanchiment de capitaux.

Il faut donc éviter l’équation :

Restricted RBE access = Higher AML risk.

Une limitation d’accès est un mécanisme destiné à protéger une personne contre les conséquences d’une divulgation.

Le dispositif PEP répond à une logique différente : il vise à traiter le risque accru de corruption ou d’abus de fonctions publiques.

Les deux analyses peuvent concerner la même personne, mais leurs finalités juridiques sont distinctes.

La distinction peut être résumée ainsi :

PEP status → corruption exposure → AML Enhanced Due Diligence

alors que :

Personal security exposure → disclosure risk → access restriction.

Une institution ne devrait donc pas relever automatiquement le risk rating AML d’un client au seul motif que son UBO a obtenu une limitation d’accès au registre.

En revanche, les faits sous-jacents révélés dans le cadre de l’analyse peuvent naturellement constituer des facteurs de risque AML indépendants.

5. Troisième conséquence : le statut de PEP ne devrait pas devenir une présomption automatique de confidentialité

L’affaire soulève précisément la question de savoir si l’appartenance à une catégorie particulièrement exposée – notamment celle des personnes politiquement exposées – suffit à établir l’existence d’un risque disproportionné.

Une approche automatique serait problématique.

En matière AML, le statut de PEP justifie une vigilance renforcée.

En matière d’accès au registre, ce même statut pourrait démontrer une vulnérabilité particulière.

Mais les conséquences juridiques sont différentes.

Si toute PEP pouvait automatiquement obtenir une limitation d’accès, certaines des personnes pour lesquelles la transparence des structures patrimoniales présente précisément le plus grand intérêt en matière de prévention de la corruption bénéficieraient parallèlement d’une confidentialité systématique.

À l’inverse, exiger qu’une personne attende la matérialisation d’une menace avant de pouvoir bénéficier d’une protection viderait en grande partie le mécanisme préventif de son utilité.

Le futur arrêt devra probablement rechercher un équilibre entre ces deux extrêmes.

Pour les équipes Compliance, la meilleure approche consiste déjà à raisonner selon une logique :

status + circumstances + evidence + causality + proportionality.

Le simple statut ne devrait donc ni suffire automatiquement, ni être ignoré.

6. Quatrième conséquence : la qualité de la preuve devient centrale

Si la CJUE confirme qu’une limitation exige un risque réel, individualisé et suffisamment actuel, les dossiers de demande de protection devront être beaucoup plus documentés.

Une affirmation générale selon laquelle une personne serait « wealthy », « prominent » ou « politically exposed » risque de ne pas suffire.

Les éléments pertinents pourraient notamment comprendre :


  • des menaces documentées ;
  • des incidents antérieurs ;
  • des rapports de sécurité ;
  • des tentatives d’extorsion ou de kidnapping ;
  • des informations émanant de services de protection ;
  • un contexte géopolitique particulier ;
  • des risques spécifiques concernant des membres de la famille ;
  • la localisation ou la nature des actifs susceptibles d’être révélés ;
  • ou la démonstration d’un lien suffisamment direct entre les informations figurant au registre et le risque invoqué.

Les entreprises concernées devraient par conséquent définir une procédure formelle de préparation et de conservation de ces dossiers.

7. Cinquième conséquence : une restriction du RBE ne peut pas devenir un “KYC blocker”

Dans la pratique, l’un des principaux risques sera opérationnel.

Une banque dépositaire, un administrator, une banque de financement, un auditeur ou une contrepartie pourrait constater qu’elle n’est pas en mesure d'obtenir directement l’information attendue depuis le RBE.

La mauvaise réaction consisterait à conclure :

“No RBE extract = KYC incomplete.”

L’analyse correcte est plus nuancée.

Le professionnel doit toujours connaître le bénéficiaire effectif, mais il doit être capable d’adapter les moyens de preuve lorsque certaines données bénéficient légitimement d’une protection.

Les procédures d’onboarding devraient donc prévoir une escalade vers Compliance permettant d’accepter, lorsqu’ils sont juridiquement et matériellement suffisants, des documents alternatifs.

Cette approche permet d’éviter deux erreurs opposées :


  • accepter une structure opaque sous prétexte qu’une limitation existe ;
  • ou imposer mécaniquement une impossibilité d’onboarding alors que l’identité et le contrôle peuvent être établis par d’autres moyens fiables.

8. Sixième conséquence : documenter la raison pour laquelle une information RBE n’est pas disponible

Lorsqu’un professionnel ne dispose pas d’un extrait RBE complet en raison d’une limitation légale, son dossier devrait permettre à un auditeur interne, au RC, au RR, au réviseur d’entreprises ou à la CSSF de comprendre immédiatement pourquoi.

Le dossier KYC devrait donc idéalement conserver :

RBE Search → Restriction identified → Legal basis recorded → Alternative evidence obtained → UBO independently verified → Risk assessment completed.

Cette traçabilité est essentielle pour démontrer que l’absence d’une donnée provenant du registre résulte d’une limitation légitime et non d’une faiblesse de la procédure KYC.

9. Septième conséquence : renforcer la gouvernance des données UBO

Le débat devant la CJUE concerne également indirectement un phénomène souvent sous-estimé : le risque créé par l’agrégation des données.

Une information prise isolément peut être relativement peu sensible.

Mais son rapprochement avec :


  • des données immobilières ;
  • des registres de sociétés étrangers ;
  • des données de localisation ;
  • les membres d’une famille ;
  • des fonctions publiques ;
  • des holdings ;
  • des données de patrimoine ;

peut reconstituer une cartographie extraordinairement précise des intérêts patrimoniaux d’une personne.

L’article consacré à l’affaire souligne précisément que le risque peut résulter non pas d’une information nouvelle, mais de la possibilité de relier des informations dispersées entre plusieurs bases.

Cela devrait conduire les professionnels à appliquer plus rigoureusement plusieurs principes :

Need-to-know access

Purpose limitation

Data minimisation

Controlled external disclosure

Audit trail

Retention management.

Le droit luxembourgeois organise d’ailleurs désormais une forte traçabilité des consultations : le système doit notamment permettre de retracer la personne ayant consulté les données, les informations consultées, la date, l’heure, la référence du dossier et le motif précis de la consultation, ces données de journalisation étant conservées pendant cinq ans.

Le RBE n’est donc plus un simple outil de recherche documentaire : il devient un système d’accès réglementé à des données sensibles.

10. Huitième conséquence : revoir les pratiques de partage des extraits RBE

Dans de nombreux établissements, les extraits RBE sont téléchargés puis :


  • placés dans des data rooms ;
  • envoyés par courrier électronique ;
  • transmis à des contreparties ;
  • incorporés dans des KYC packs ;
  • conservés dans différents outils internes.

Cette pratique devrait être réévaluée.

La possibilité légale d’accéder à une information n’implique pas nécessairement une liberté illimitée de la reproduire ou de la redistribuer.

Les politiques internes devraient donc distinguer :

Right to access ≠ unrestricted right to redistribute.

Avant de transmettre des données relatives à un bénéficiaire effectif, le professionnel devrait pouvoir identifier :


  1. la finalité du partage ;
  2. le destinataire ;
  3. sa base juridique ;
  4. les données strictement nécessaires ;
  5. les mesures de sécurité applicables.

Cette discipline sera particulièrement importante pour les structures impliquant des entrepreneurs fortunés, family offices, familles industrielles, dirigeants publics ou internationaux et autres personnes présentant un profil élevé.

11. Neuvième conséquence : les professionnels devront savoir gérer les divergences entre “confidentiality” et “transparency”

L’affaire illustre une transformation plus profonde du dispositif AML européen.

Pendant plusieurs années, le raisonnement réglementaire semblait relativement linéaire :

More transparency = better AML.

La jurisprudence européenne a progressivement montré que cette équation était juridiquement incomplète.

La nouvelle logique devient :

Sufficient Transparency + Legitimate Access + Data Protection + Security + Proportionality = Sustainable AML Framework.

Cela ne signifie nullement un recul de l’identification des bénéficiaires effectifs.

Au contraire, les informations doivent rester adéquates, exactes et actuelles.

Ce qui évolue, c’est l’organisation de leur diffusion.

Cette distinction doit impérativement apparaître dans les politiques AML/CFT.

12. Dixième conséquence : adapter les procédures AML avant même l’arrêt de la CJUE

Les professionnels luxembourgeois n’ont pas besoin d’attendre l’arrêt C-609/26 pour renforcer leur dispositif.

Plusieurs mesures peuvent déjà être mises en œuvre.


1. Introduire un scénario “restricted beneficial ownership information”

Les procédures d’onboarding et de periodic review devraient définir le traitement applicable lorsque certaines informations RBE sont protégées.


2. Créer une hiérarchie de sources alternatives

Le dispositif devrait déterminer les documents permettant de reconstruire et vérifier la chaîne de contrôle lorsqu’un registre n’est pas accessible.


3. Séparer le risque AML du risque de sécurité personnelle

Le modèle de risk rating devrait éviter qu’une limitation d’accès entraîne automatiquement une majoration du risque ML/TF.


4. Formaliser le traitement des PEP concernées

PEP screening, source of wealth, source of funds et enhanced monitoring doivent continuer à s’appliquer indépendamment de la protection accordée au titre du RBE.


5. Introduire une règle d’escalade vers Compliance

Toute impossibilité d’accéder aux informations attendues devrait faire l’objet d’une analyse documentée plutôt que d’un rejet automatique.


6. Revoir les droits d’accès internes

L’accès aux informations UBO devrait être limité aux collaborateurs ayant une nécessité professionnelle démontrable.


7. Encadrer la transmission externe des données

Les KYC packs et data rooms devraient faire l’objet d’une revue sous l’angle de la minimisation des données.


8. Documenter chaque exception

Le dossier doit permettre de comprendre la base juridique de la limitation et les mesures compensatoires appliquées.


9. Mettre à jour la formation AML

Les collaborateurs devraient comprendre qu’identification de l’UBO, accès au RBE, PEP status, AML risk et personal security risk correspondent à cinq concepts distincts.


10. Mettre C-609/26 sous Regulatory Watch

L’arrêt devrait faire l’objet d’une analyse d’impact formelle dès sa publication.

Conclusion – La fin de la transparence automatique, pas celle de la transparence AML

Luxembourg Business Registers II ne doit pas être interprétée comme une remise en cause du principe d’identification des bénéficiaires effectifs.

L’évolution est plus subtile.

Le droit européen cherche désormais à distinguer :

l’obligation de connaître le bénéficiaire effectif

de

la question de savoir qui peut consulter les informations le concernant.

La première reste au cœur du dispositif AML/CFT.

La seconde est de plus en plus encadrée par les principes de nécessité, de finalité, de sécurité et de proportionnalité.

Pour les professionnels, la conséquence est majeure : la qualité d’un dispositif KYC ne pourra plus être appréciée uniquement à sa capacité à collecter le maximum d’informations.

Elle dépendra également de sa capacité à démontrer :

pourquoi l’information est nécessaire, comment elle a été obtenue, qui peut y accéder, combien de temps elle est conservée et comment le professionnel continue à satisfaire ses obligations AML lorsque certaines données font légitimement l’objet d’une protection.

Le véritable changement de paradigme peut ainsi être résumé par une nouvelle chaîne de contrôle :

Identify → Verify → Understand → Assess → Access only where justified → Protect → Document.

C’est probablement autour de cette articulation entre transparence financière, efficacité de la lutte AML/CFT et protection proportionnée de la personne physique que se dessinera la prochaine génération de contrôles relatifs aux bénéficiaires effectifs au Luxembourg et dans l’Union européenne.

Bénéficiaires effectifs, sécurité personnelle et accès au RBE : quelles conséquences opérationnelles pour les professionnels luxembourgeois ?
6 reactions 0 comments
ConversationShare an idea or ask a question
0

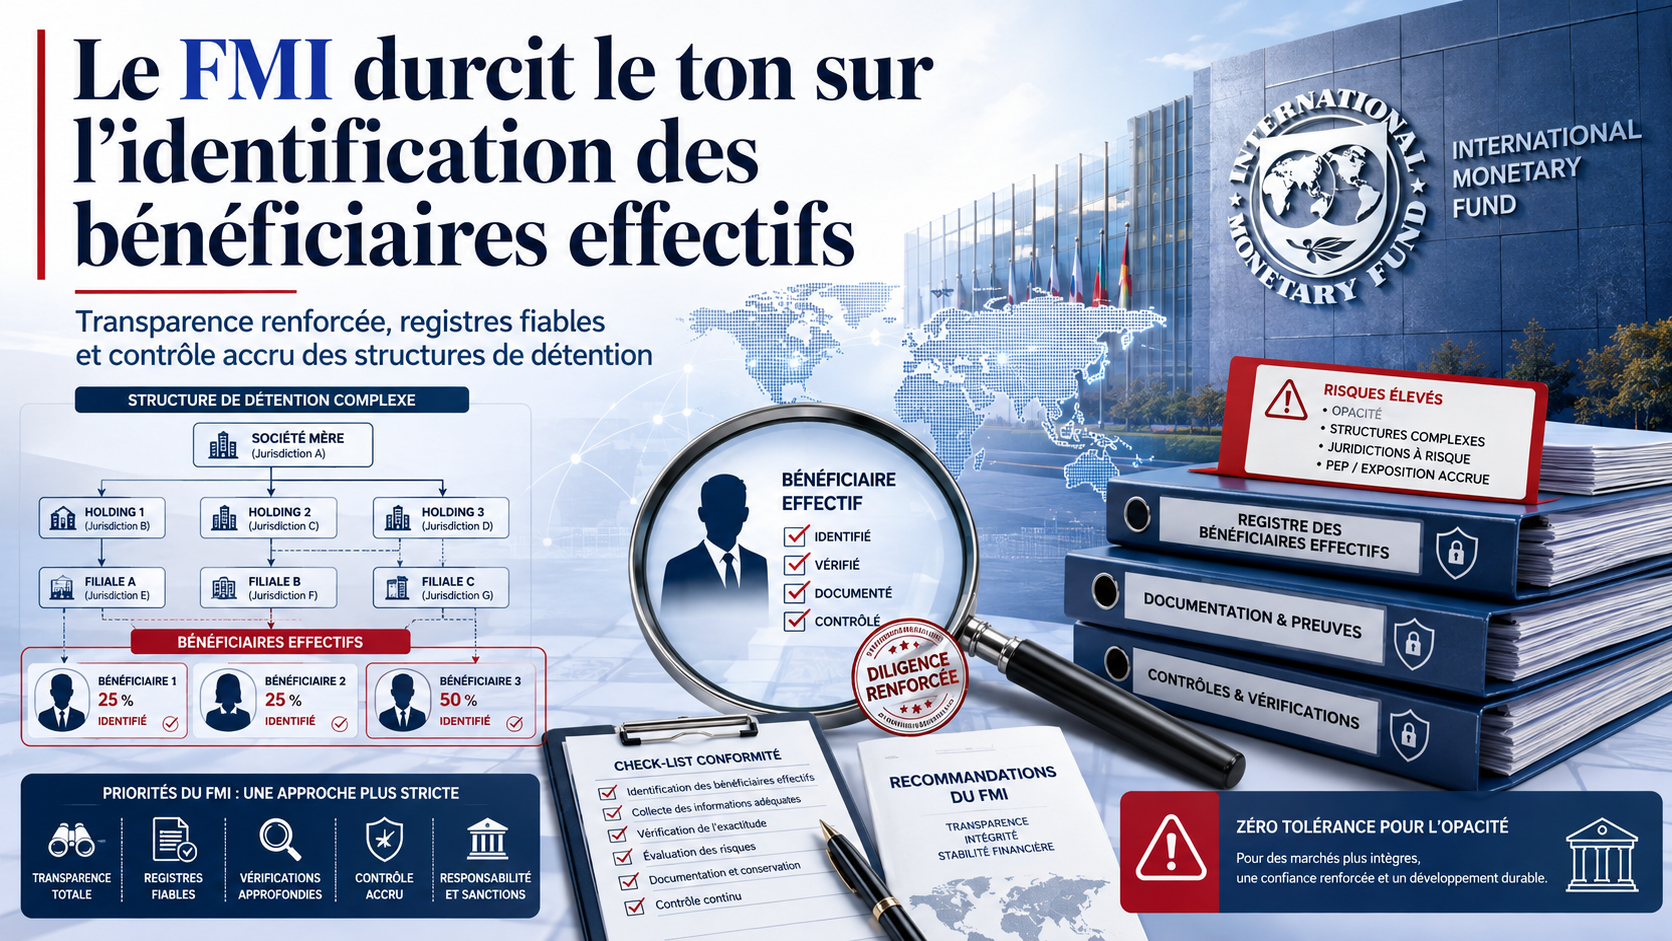
Le FMI durcit son approche AML/CFT : transparence des Bénéficiaires Effectifs et surveillance accrue des grands centres financiers

Le Fonds monétaire international (FMI) renforce sensiblement son approche de la lutte contre le blanchiment de capitaux et le financement du terrorisme (AML/CFT).

Sa nouvelle Guidance Note invite à intégrer davantage les enjeux d’intégrité financière dans la surveillance économique des États, les évaluations du secteur financier et les programmes d’assistance du Fonds.

Cette évolution marque un changement important : le blanchiment n’est plus considéré uniquement comme une problématique de conformité ou de criminalité financière.

Le FMI souligne désormais explicitement ses conséquences potentielles sur la stabilité financière, la croissance économique, les institutions et les flux financiers internationaux.

La transparence des bénéficiaires effectifs – beneficial ownership – occupe une place centrale dans cette nouvelle approche.

L’objectif est de permettre aux autorités d’identifier les personnes physiques qui contrôlent réellement des sociétés, trusts, structures juridiques ou actifs susceptibles d’être utilisés pour dissimuler des fonds illicites.

Selon l’analyse publiée par Tax Justice Network, le FMI se montre également disposé à recommander, lorsque cela est nécessaire, des mesures allant au-delà des standards minimums du GAFI.

Cette orientation est particulièrement significative en matière de publicité et d’accessibilité des informations relatives aux bénéficiaires effectifs.

Le FMI rappelle notamment l’expérience des dispositifs mis en place dans certains pays lors des financements liés à la pandémie de Covid-19.

La publication des bénéficiaires effectifs des entreprises attributaires de marchés publics avait alors été utilisée comme instrument de prévention de la corruption et de renforcement de la gouvernance publique.

Le secteur immobilier constitue un autre domaine d’attention majeur.

L’utilisation de sociétés, trusts ou structures intermédiaires peut rendre particulièrement complexe l’identification du propriétaire économique réel d’un actif immobilier.

Le FMI considère ainsi qu’une meilleure transparence de la propriété effective des actifs peut contribuer à limiter le recyclage de produits criminels dans l’économie réelle.

Mais l’un des apports les plus intéressants de la nouvelle approche concerne l’analyse des risques liés aux centres financiers internationaux.

Le FMI identifie notamment les risques associés aux structures juridiques opaques, aux dispositifs de résidence ou de citoyenneté par investissement et au secret bancaire.

Il rappelle surtout que les risques liés aux flux financiers illicites ne peuvent être attribués exclusivement aux petites juridictions offshore.

Les grandes économies disposant de centres financiers internationaux jouent également un rôle déterminant dans la circulation, la transformation et l’intégration de capitaux d’origine criminelle.

Les économies avancées constituent fréquemment des juridictions de destination pour des fonds provenant de pays moins développés.

La stabilité politique, la profondeur des marchés financiers et la diversité des produits disponibles peuvent précisément rendre ces juridictions attractives pour les détenteurs de capitaux illicites.

Cette analyse conduit le FMI à insister sur les effets transfrontaliers des déficiences nationales en matière d’AML/CFT.

Un dispositif insuffisant dans une juridiction de transit ou de destination peut créer des opportunités d’arbitrage pour les criminels et faciliter l’intégration des produits d’activités illicites dans le système financier international.

La lutte contre le blanchiment doit donc être appréhendée comme un enjeu collectif de stabilité financière internationale, et non comme une simple obligation réglementaire nationale.

Pour les institutions financières, cette évolution confirme également l’importance d’une approche réellement fondée sur les risques.

L’identification du bénéficiaire effectif ne peut plus se réduire à la collecte mécanique d’un formulaire ou à la consultation isolée d’un registre.

Elle suppose de comprendre les chaînes de détention, mécanismes de contrôle, structures juridiques, juridictions concernées et relations économiques sous-jacentes.

Les risques géographiques doivent également être analysés au regard des flux financiers réels et du rôle joué par les juridictions dans les structures transfrontalières.

Tax Justice Network encourage à cet égard une utilisation accrue d’indicateurs évaluant le niveau de secret financier des différentes juridictions.

La coopération internationale constitue parallèlement un élément essentiel de cette stratégie.

L’échange d’informations, les investigations transfrontalières, les poursuites et la récupération des avoirs doivent pouvoir accompagner la mobilité croissante des capitaux.

Pour les professionnels de la Compliance, la tendance est claire : la qualité de l’analyse devient aussi importante que l’existence formelle des contrôles.

Les dispositifs AML/CFT devront être capables de démontrer non seulement que les informations ont été collectées, mais également qu’elles ont été comprises, vérifiées, reliées entre elles et intégrées dans une véritable analyse du risque.

Cette évolution devrait renforcer l’importance des registres de bénéficiaires effectifs, des contrôles de cohérence, de la transparence des actifs et de l’interconnexion des sources de données.

Elle confirme également le rapprochement progressif entre AML/CFT, lutte contre la corruption, criminalité fiscale, transparence financière et stabilité macroéconomique.

La nouvelle orientation du FMI traduit ainsi une évolution fondamentale : la transparence financière n’est plus seulement envisagée comme une exigence de conformité.

Elle devient progressivement un instrument de protection de l’intégrité et de la stabilité du système financier international.

Le FMI durcit son approche AML/CFT : transparence des Bénéficiaires Effectifs et surveillance accrue des grands centres financiers
6 reactions 2 comments
ConversationShare an idea or ask a question
2
30 Aug 2026

Merci Emmanuel pour ton partage

30 Aug 2026

Top !

Loading more conversations...
09SEP
Community event

Event Alumni de l'EM Strasbourg à Luxembourg

Wednesday, 09 September 2026 · 18:30Luxembourg2 members registered

Pour la rentrée, l’EMbassade du Luxembourg vous donne rendez-vous à Lart Universe Gallery pour un afterwork autour de l’art.


Située au cœur de Luxembourg, la galerie s’étend sur deux étages dédiés à l’art moderne et contemporain. Elle présente notamment des œuvres de Salvador Dalí, aux côtés d’une sélection d’artistes contemporains internationaux.


Une soirée pour se retrouver après l’été, découvrir la galerie et partager un verre entre Alumni.


Rejoignez-nous


📍 Lart Universe Gallery

31 Rue Philippe II, 2340 Ville-Haute Luxembourg


📅 Mercredi 9 septembre 2026

🕰️ De 18h à 21h


🎟️ Événement gratuit – inscription obligatoire

https://alumni.em-strasbourg.eu/fr/event/afterwork-de-rentree-au-luxembourg/2026/08/20/170