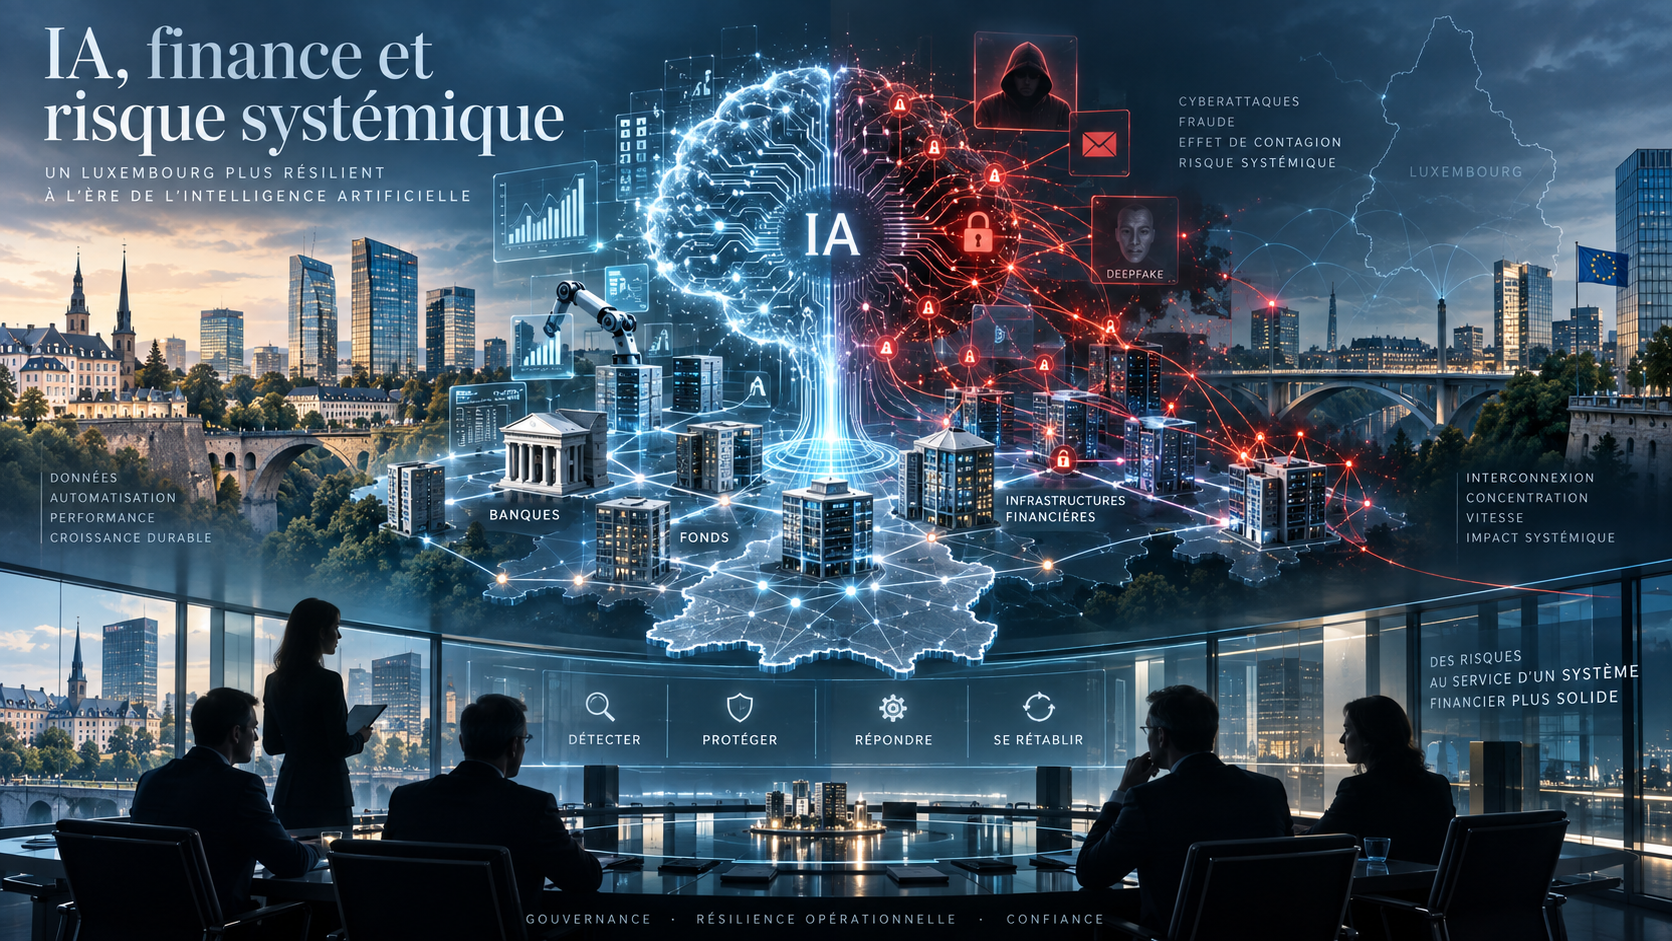
L’alerte de la CSSF marque un changement de paradigme : l’IA n’est plus seulement un sujet d’innovation, de conformité ou de “model risk”. Elle entre désormais dans le champ de la résilience opérationnelle et de la stabilité financière.
L’article récemment publié par le Luxembourg Times sur les inquiétudes de la Commission de Surveillance du Secteur Financier à l’égard de l’intelligence artificielle doit être lu au-delà de son titre. Le message du superviseur luxembourgeois est plus profond : la vitesse d’évolution des modèles d’IA les plus avancés commence à remettre en cause certaines hypothèses sur lesquelles reposent les dispositifs traditionnels de gestion des risques technologiques du secteur financier.
Le 7 juillet 2026, la CSSF a ainsi expressément attiré l’attention des établissements supervisés sur les risques liés aux frontier AI models. Selon le régulateur, leur capacité à analyser de grandes quantités d’informations, produire du code sophistiqué et automatiser des tâches complexes peut permettre à des acteurs malveillants d’accroître considérablement la vitesse, l’échelle et l’efficacité des cyberattaques. Plus significatif encore, la CSSF observe que, dans de nombreuses institutions financières, les scans de vulnérabilité ne sont pas suffisamment fréquents, les correctifs sont appliqués trop tardivement et certaines configurations de sécurité ne sont pas réévaluées avec la fréquence nécessaire.
Ce constat conduit à une évolution majeure : le risque IA n’est plus seulement le risque qu’un algorithme se trompe. Il devient aussi le risque que l’IA transforme la capacité d’un tiers à attaquer l’institution, son infrastructure ou l’un de ses prestataires critiques.
Du « model risk » au risque de stabilité financière
Pendant plusieurs années, les débats réglementaires consacrés à l’IA dans la finance se sont concentrés sur des sujets relativement identifiables : biais algorithmiques, qualité des données, explicabilité, hallucinations, protection des données, responsabilité humaine ou encore décisions automatisées.
Ces risques demeurent. Mais l’alerte actuelle introduit une deuxième dimension : le risque de propagation.
Le Comité européen du risque systémique, l’ESRB considère désormais que les modèles d’IA de pointe peuvent modifier structurellement le paysage cyber du secteur financier. En juin 2026, il a relevé son appréciation du risque cyber systémique de « elevated » à « severe », soulignant que ces modèles peuvent augmenter la rapidité, l’échelle et la sophistication des cyberattaques.
C’est cette notion qui change la lecture prudentielle du sujet.
Une erreur isolée générée par un chatbot interne n’est généralement pas systémique. En revanche, une vulnérabilité présente dans un logiciel ou une infrastructure largement utilisée par des centaines d’institutions, identifiée et exploitée quasi simultanément grâce à une IA offensive, peut provoquer des incidents corrélés. Le problème n’est alors plus seulement la vulnérabilité individuelle de chaque établissement : c’est l’exposition collective à une même technologie, à un même fournisseur ou à une même chaîne de dépendances.
Le risque systémique apparaît ainsi lorsque trois facteurs se combinent : vitesse, concentration et interconnexion.
La disparition progressive du « temps de défense »
L’un des messages les plus importants de l’alerte CSSF concerne la gestion traditionnelle des vulnérabilités.
Historiquement, les organisations bénéficiaient généralement d’un certain délai entre l’identification d’une vulnérabilité, sa divulgation et son exploitation à grande échelle. Ce délai permettait aux équipes IT de qualifier la vulnérabilité, tester un patch, organiser son déploiement et limiter le risque d’interruption opérationnelle.
Les modèles d’IA avancés peuvent considérablement réduire cette fenêtre.
La CSSF estime donc qu’une stratégie consistant uniquement à « patcher plus vite » est insuffisante. Les établissements doivent également partir de l’hypothèse que certaines attaques réussiront et renforcer l'ensemble de leur capacité à identifier, protéger, détecter, répondre et récupérer.
C’est une évolution fondamentale de doctrine.
La bonne question n’est plus uniquement :
« Pouvons-nous empêcher l’attaque ? »
Elle devient :
« Si une attaque réussit demain matin, pouvons-nous maintenir nos fonctions critiques, détecter rapidement la compromission, contenir sa propagation et restaurer nos opérations ? »
Cette logique est précisément celle de la résilience opérationnelle.
DORA devient ainsi l’un des principaux instruments de maîtrise du risque IA
Il serait réducteur de considérer que la gestion de l’IA relève exclusivement de l’AI Act.
Pour les établissements financiers, l’un des textes les plus importants face à cette nouvelle menace est DORA.
L’article 5 du règlement DORA place la responsabilité ultime de la gestion du risque ICT au niveau de l’organe de direction. Celui-ci doit définir, approuver et superviser le cadre de gestion du risque ICT. Ses membres doivent également maintenir des connaissances suffisantes pour comprendre et évaluer ce risque, notamment au moyen de formations régulières.
La CSSF a désormais fait explicitement le lien : elle attend de l’ensemble des membres du management body qu’ils mettent en place des structures de gouvernance permettant de gérer le risque lié aux modèles d’IA avancés et qu’ils suivent étroitement l’évolution de cette menace.
Le risque IA sort donc définitivement du seul périmètre du CIO, du CISO ou de l’Innovation Officer.
Il devient un sujet de Board.
Le paradoxe luxembourgeois : l’usage progresse plus rapidement que la gouvernance
Les données recueillies par la CSSF et la Banque centrale du Luxembourg permettent de mesurer l’enjeu.
Dans leur revue thématique publiée en mai 2025, fondée sur les réponses de 461 institutions financières, 64 % des répondants autorisaient déjà l’accès de leurs collaborateurs à des outils publics de GenAI. Pourtant, parmi les établissements autorisant cet accès, seuls 40 % avaient adopté une politique spécifique ou adapté formellement leur politique Internet à l’usage de la GenAI. Autrement dit, une majorité d’institutions permettant ces outils n’avait pas encore formalisé de gouvernance dédiée.
Parallèlement, 28 % des répondants déclaraient déjà utiliser l’IA en production ou en développement et 22 % expérimentaient ou envisageaient de l’expérimenter dans les douze mois. La même étude indiquait que seulement 43 % disposaient d’une politique IA formellement approuvée et 54 % avaient mis en place des mesures de sécurité spécifiques aux vulnérabilités liées à l’IA.
Pour le secteur des fonds, le sujet est particulièrement concret : les IFM/AIFM figuraient expressément dans le périmètre de l’étude et 29 % d’entre eux déclaraient déjà au moins un use case impliquant de la GenAI.
Le défi n’est donc plus de savoir si l’IA entrera dans les institutions financières luxembourgeoises.
Elle y est déjà.
Le véritable enjeu est désormais de savoir si les dispositifs de gouvernance, de cyberdéfense et de contrôle évoluent aussi rapidement que les usages.
Le risque de concentration pourrait devenir le véritable « angle mort »
Un deuxième sujet mérite une attention particulière : la dépendance à quelques fournisseurs technologiques majeurs.
L’IA financière repose rarement sur une infrastructure totalement autonome. Elle dépend souvent d’un empilement de technologies : modèle d’IA, cloud provider, API, bases de données, logiciels spécialisés, composants open source, infrastructures de cybersécurité et prestataires externes.
Cette concentration crée une forme de risque systémique horizontal.
DORA impose déjà aux entités financières de considérer le risque lié aux prestataires ICT comme une composante de leur propre risque ICT. Surtout, l’externalisation ne transfère pas la responsabilité réglementaire : l’établissement financier demeure responsable de ses obligations. DORA impose également d'évaluer les risques de concentration et la substituabilité des prestataires supportant des fonctions critiques ou importantes.
Dans un environnement dominé par quelques modèles et infrastructures globales, la concentration IA doit donc être analysée comme une extension du third-party risk management.
Une institution ne devrait plus uniquement demander : « Ce fournisseur est-il sécurisé ? »
Elle devrait également demander :
« Que se passe-t-il si des centaines d’établissements utilisent simultanément le même modèle, le même cloud, la même API ou le même composant compromis ? »
AI Act et risque systémique : une distinction juridique importante
Une précision s’impose toutefois.
Le terme « risque systémique » utilisé dans le contexte de la stabilité financière ne doit pas être confondu avec la catégorie juridique particulière des General-Purpose AI Models with systemic risk prévue par l’AI Act.
L’article 51 de l’AI Act prévoit une classification spécifique de certains modèles d’IA à usage général présentant des capacités ou une incidence particulièrement élevées. Leurs fournisseurs sont soumis à des obligations renforcées, notamment en matière d’évaluation des modèles, de tests adversariaux, de gestion des risques systémiques, de notification des incidents graves et de cybersécurité.
Une banque, un AIFM ou un PSF qui utilise un tel modèle n’est cependant pas automatiquement le « provider » auquel ces obligations sont destinées.
Mais cela ne signifie absolument pas que le sujet lui est extérieur.
Pour l’établissement financier utilisateur, les obligations découlent parallèlement de DORA, de l’AI Act lorsqu'il agit comme deployer, de la protection des données, des règles sectorielles, de la gouvernance interne et des obligations générales de gestion des risques.
La bonne approche n’est donc pas de gérer chaque texte dans un silo, mais de construire une AI Governance Framework intégrée.
Ce que les institutions financières luxembourgeoises devraient désormais mettre en œuvre
La réponse ne devrait pas consister à produire une nouvelle politique de cinquante pages. Elle devrait avant tout créer une gouvernance opérationnelle permettant de connaître les usages, mesurer les dépendances et décider rapidement.
Les priorités peuvent être structurées autour de huit actions :
- Établir un AI Inventory exhaustif, couvrant les modèles développés en interne, les solutions achetées, les fonctionnalités IA incorporées dans les logiciels existants et le shadow AI utilisé directement par les collaborateurs.
- Classifier les use cases selon leur criticité, en combinant AI Act risk classification, impact opérationnel, données utilisées, autonomie décisionnelle, exposition client et importance de la fonction supportée.
- Définir un AI Risk Appetite approuvé par le Board, précisant notamment les usages interdits, ceux nécessitant une validation humaine et les conditions d’utilisation de modèles externes.
- Cartographier les dépendances technologiques, du modèle jusqu’au cloud et aux sous-traitants, en intégrant la substituabilité, les scénarios de défaillance simultanée et les stratégies de sortie.
- Adapter le cyber testing aux menaces IA, notamment aux attaques accélérées sur les vulnérabilités, au phishing génératif, aux deepfakes, aux compromissions de chaînes logicielles et aux comportements potentiellement autonomes d’agents IA.
- Transformer le vulnerability management, en combinant rapidité de remédiation, surveillance continue, segmentation, détection, capacité de containment et dispositifs de recovery plutôt qu’en reposant exclusivement sur le patching.
- Renforcer la seconde et la troisième ligne de défense afin que Risk, Compliance et Internal Audit puissent challenger les modèles, leurs usages, les fournisseurs, les contrôles et les décisions prises par la première ligne.
- Donner au Board des indicateurs réellement décisionnels : nombre de use cases IA, proportion non encore classifiée, modèles supportant des fonctions critiques, fournisseurs clés, incidents, exceptions aux politiques, résultats des tests, dépendances non substituables et évolution du niveau de risque.
Le Financial Stability Board va dans la même direction. Son projet de Sound Practices for Responsible Adoption of Artificial Intelligence comprend douze pratiques destinées à structurer la gouvernance de l’IA tout au long de son cycle de vie et s’adresse explicitement aux boards et senior management des institutions financières.
L’humain reste indispensable — mais « human in the loop » ne suffit pas
Un élément de la revue CSSF/BCL est plutôt rassurant : 90 % des use cases IA déclarés comprenaient encore une intervention humaine.
Mais le chiffre doit être interprété avec prudence.
La présence d’un humain dans le processus n’est pas, à elle seule, un contrôle efficace.
Un véritable human oversight suppose que la personne soit capable de comprendre suffisamment le résultat, d’en identifier les incohérences, de contester la recommandation du modèle et surtout d’avoir l’autorité nécessaire pour l’ignorer ou l’arrêter.
Autrement, le risque est celui de l’automation bias : l’être humain demeure officiellement responsable mais valide presque automatiquement la recommandation de la machine.
C’est pourquoi la formation devient une question de gouvernance et non un simple sujet RH. L’AI Act impose d’ailleurs des mesures en faveur du développement de l’AI literacy des personnes utilisant les systèmes d’IA.
Cette dimension rejoint les préoccupations exprimées par le directeur général de la CSSF Claude Marx, qui avait déjà souligné en juin 2026 que le déficit de compétences et de talents constituait l’un des principaux risques liés à l’accélération de l’IA dans la finance.
Pour les AIFM et ManCos : un sujet qui dépasse largement l’IT
Pour les gestionnaires de fonds luxembourgeois, le sujet mérite une attention particulière.
L’IA peut intervenir dans la due diligence, le screening, l’AML/KYC, la production de reporting, l’analyse documentaire, le risk management, la valorisation, la surveillance des délégataires ou encore l’aide à la décision d’investissement.
Or une erreur ou une compromission dans ces domaines peut simultanément toucher plusieurs fonds, compartiments ou investisseurs.
La question essentielle devient donc celle de la traçabilité de la décision.
Un AIFM doit pouvoir expliquer non seulement quel outil a été utilisé, mais également quelles données l’ont alimenté, quelles vérifications humaines ont été effectuées, quels contrôles ont été appliqués et qui demeure responsable de la décision finale.
L’IA peut assister une fonction réglementée.
Elle ne transfère jamais la responsabilité de cette fonction au modèle.
Le véritable message de la CSSF
L’alerte relayée par le Luxembourg Times ne doit donc pas être interprétée comme une position hostile à l’intelligence artificielle.
La CSSF reconnaît depuis plusieurs années le potentiel de l’IA pour améliorer l’efficacité opérationnelle, le risk management, la détection de fraude ou encore les services financiers.
Le changement réside ailleurs.
Le superviseur considère désormais que la vitesse de progression de certaines capacités IA peut dépasser la vitesse d’adaptation des mécanismes traditionnels de contrôle.
Et c’est probablement là que se situe le véritable risque systémique.
La prochaine génération de gouvernance financière ne pourra donc plus séparer artificiellement AI governance, cybersecurity, operational resilience, outsourcing risk et corporate governance.
Pour les institutions luxembourgeoises, le défi n’est plus simplement d’être capables d’utiliser l’intelligence artificielle.
Il est de démontrer qu’elles peuvent continuer à maîtriser leurs risques lorsque l’intelligence artificielle évolue plus vite que leurs cycles traditionnels de gouvernance.
C’est cette capacité, beaucoup plus que l’adoption technologique elle-même, qui pourrait devenir l’un des nouveaux critères de maturité prudentielle du secteur financier luxembourgeois.