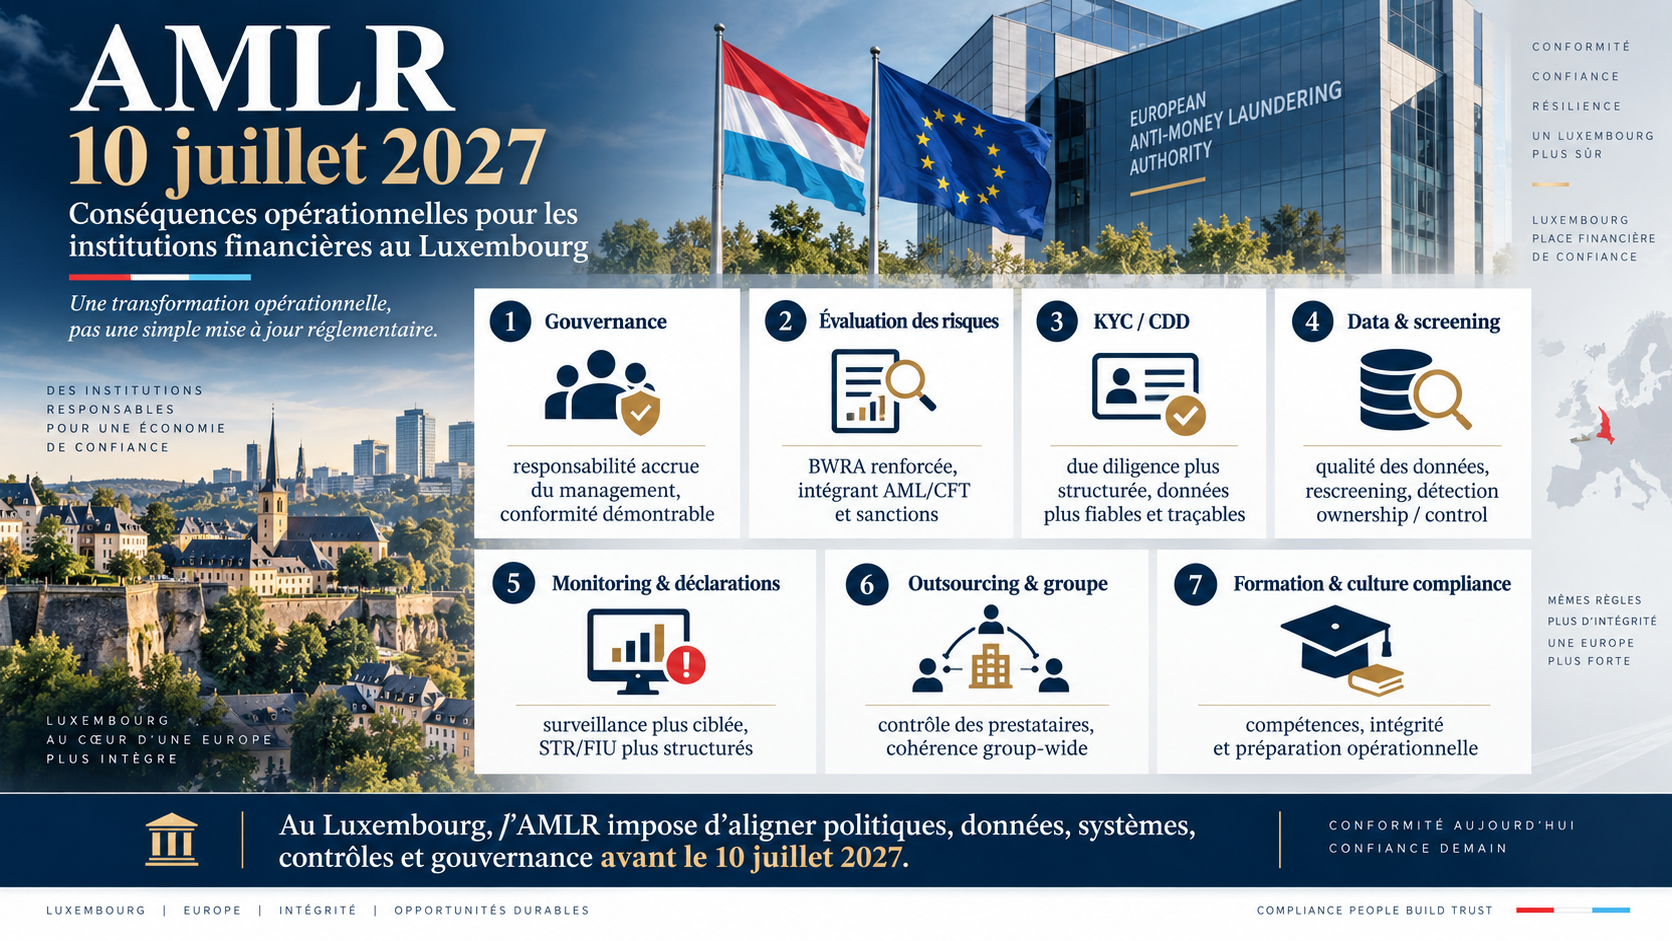
Le véritable enjeu n’est plus de comprendre le texte, mais de transformer les dispositifs AML/CFT avant qu’il ne devienne directement applicable
Le 10 juillet 2027 constituera un changement de régime pour les établissements financiers luxembourgeois. À cette date, le règlement (UE) 2024/1624 relatif à la prévention de l’utilisation du système financier aux fins de blanchiment de capitaux ou de financement du terrorisme l’AMLR deviendra directement applicable dans l’ensemble de l’Union européenne. Contrairement à une directive, il n’attendra pas une transposition nationale pour produire ses effets : les obligations prévues par le règlement s’imposeront directement aux entités assujetties.
Pour les banques, entreprises d’investissement, gestionnaires de fonds, AIFM, établissements de paiement, établissements de monnaie électronique, CASP et autres professionnels financiers luxembourgeois, le sujet dépasse donc largement la mise à jour de quelques procédures AML. Il s’agit d’un programme de transformation du dispositif de conformité, touchant simultanément la gouvernance, le KYC, les données, les outils, le screening, le transaction monitoring, l’organisation des groupes, l’outsourcing et la capacité à produire la preuve de l’efficacité du dispositif.
La bonne question n’est plus : « sommes-nous globalement conformes aujourd’hui ? » Elle devient :
« Notre operating model AML pourra-t-il démontrer, transaction par transaction et décision par décision, sa conformité au nouveau standard européen à partir du 10 juillet 2027 ? »
1. Passer d’un cadre largement national à un véritable « single rulebook » européen
L’une des conséquences les plus structurantes de l’AMLR est précisément son caractère directement applicable.
Pour un établissement luxembourgeois, cela implique de réaliser un gap analysis article par article, et non simplement de comparer sa politique interne avec la loi luxembourgeoise du 12 novembre 2004 ou avec les pratiques historiquement attendues par la CSSF.
Chaque exigence devrait être reliée à quatre éléments opérationnels :
obligation réglementaire → procédure → contrôle → preuve d’exécution.
Une institution qui conclurait que son dispositif actuel est « substantiellement équivalent » sans documenter cette correspondance prendrait un risque important. L’harmonisation européenne vise précisément à réduire les différences d’interprétation et d’exécution entre États membres.
La documentation AML devra donc évoluer vers une architecture davantage fondée sur la traçabilité réglementaire : quelle exigence est couverte, par quel processus, dans quel système, sous la responsabilité de quelle fonction et avec quelle évidence de contrôle.
2. La Business-Wide Risk Assessment devient le véritable moteur du dispositif
L’article 10 de l’AMLR renforce considérablement la place de la Business-Wide Risk Assessment – BWRA.
L’établissement devra identifier et évaluer non seulement ses risques de blanchiment et de financement du terrorisme, mais également les risques de non-application et de contournement des sanctions financières ciblées. L’analyse devra notamment intégrer le business model, les clients, produits et services, canaux de distribution et expositions géographiques. Elle devra également intervenir avant le lancement de nouveaux produits, technologies, segments de clientèle ou activités géographiques.
La conséquence opérationnelle est majeure.
La BWRA ne pourra plus être un document Compliance produit une fois par an puis relativement isolé du reste du fonctionnement de l'établissement. Elle devra alimenter directement :
- les customer risk ratings ;
- les scénarios de transaction monitoring ;
- les dispositifs sanctions ;
- les seuils d’approbation ;
- les modalités de CDD/EDD ;
- la fréquence des refreshes ;
- la planification des contrôles Compliance ;
- et, à terme, la justification des ressources humaines et technologiques affectées à la fonction.
AMLA travaille précisément à l’harmonisation de cette méthodologie. Ses travaux insistent sur la nécessité pour chaque entité de conserver la maîtrise de sa propre BWRA et de la proportionner à son business model et à ses risques.
Le point de maturité à atteindre est donc le suivant : le risque identifié dans la BWRA doit pouvoir être suivi jusqu’au contrôle qui le réduit.
3. Le KYC devra devenir plus structuré, plus démontrable et davantage piloté par la donnée
L’AMLR conserve les fondamentaux du customer due diligence mais les transforme en exigences européennes beaucoup plus normées.
L’identification du client, du bénéficiaire effectif, des représentants et des personnes pour le compte ou au bénéfice desquelles une opération est exécutée devra être accompagnée d’une évaluation de l’objet et de la nature de la relation ainsi que d’une surveillance continue.
Le changement le plus concret pour les grandes institutions pourrait toutefois se situer ailleurs : dans la qualité et la structuration de leurs données KYC.
Il ne suffira plus que l’information existe dans un PDF stocké quelque part dans un système documentaire. Pour permettre :
- le screening ;
- l’automatisation des refreshes ;
- l’identification des changements de bénéficiaire effectif ;
- le monitoring ;
- les reportings réglementaires ;
- et la reconstitution des décisions,
les données devront progressivement devenir structurées, datées, sourcées et exploitables par les systèmes.
Cela implique un travail souvent sous-estimé sur les data dictionaries, mandatory fields, interfaces entre KYC et screening, ownership data, source of wealth/source of funds, géographies et historical records.
L’AMLR devient ainsi indirectement un programme de data governance.
4. Les refreshes KYC passent d’une pratique interne à des échéances maximales juridiquement encadrées
L'article 26 apporte une évolution particulièrement importante.
La périodicité de mise à jour doit dépendre du niveau de risque, mais l’intervalle entre deux mises à jour ne pourra pas dépasser :
- 1 an pour les clients soumis à des mesures renforcées en raison d'un risque élevé ;
- 5 ans pour les autres clients.
Le refresh doit également être déclenché lorsque les circonstances pertinentes changent ou lorsqu’un fait nouveau concernant le client apparaît.
Pour de nombreux établissements, cela nécessitera de revoir les règles configurées dans les outils KYC.
Mais l’enjeu principal n’est pas seulement le calendrier.
Il faudra disposer d’un véritable event-driven KYC framework capable de détecter ou d’ingérer des événements comme :
changement de bénéficiaire effectif, modification significative de l’activité, changement de juridiction, nouveau produit présentant un risque différent, variation significative du comportement transactionnel ou apparition d’informations susceptibles de modifier le risk rating.
L’approche purement périodique du KYC devient donc progressivement insuffisante.
5. Screening sanctions et transaction monitoring vont devoir être davantage intégrés au dispositif AML
L’AMLR rapproche encore davantage AML/CFT et targeted financial sanctions.
L'article 26 prévoit notamment que les établissements de crédit et institutions financières procèdent aux vérifications nécessaires lors de toute nouvelle désignation dans le cadre de sanctions financières ciblées.
Ce point a des conséquences technologiques très concrètes.
Un dispositif reposant uniquement sur un screening à l’entrée en relation puis au refresh risque de ne plus être défendable. Les établissements devront être capables d’expliquer :
- à quelle fréquence leurs bases sont rescreenées ;
- combien de temps s’écoule entre une nouvelle désignation et son intégration ;
- comment sont traitées les correspondances potentielles ;
- comment sont analysés ownership et control ;
- et comment sont documentées les décisions de false positive ou true match.
Le transaction monitoring connaît la même évolution. AMLA travaille actuellement sur des orientations décrivant à la fois la mise à jour des informations clients et les frameworks de monitoring des transactions et activités.
La sophistication du monitoring devra donc progressivement être reliée au risque réel de la relation, plutôt qu'à un simple catalogue uniforme de scénarios.
6. Private Banking et Wealth Management : un nouveau niveau d’EDD pour certaines grandes fortunes
L'AMLR introduit une exigence particulièrement significative pour le Luxembourg compte tenu du poids du private banking et de la gestion patrimoniale.
Lorsqu’une relation identifiée comme présentant un risque élevé implique la gestion d’au moins 5 millions d’euros d’actifs au travers de services personnalisés pour un client disposant d’un patrimoine total d’au moins 50 millions d’euros, hors résidence principale, des mesures renforcées spécifiques s’appliquent.
Elles comprennent notamment des procédures adaptées aux risques liés à ces services, des informations supplémentaires sur la source des fonds ainsi que des mécanismes de prévention des conflits d’intérêts. AMLA doit encore préciser la méthodologie permettant d'identifier les clients atteignant le seuil de 50 millions d’euros.
La conséquence opérationnelle est subtile mais importante.
Une institution devra être capable d’identifier quand ces seuils deviennent applicables, même lorsqu’elle ne détient elle-même qu’une partie du patrimoine du client.
Les modèles KYC de private banking devront donc intégrer une logique de total wealth assessment, suffisamment robuste pour déterminer si le régime spécifique s'applique.
7. La gouvernance AML devient une responsabilité plus explicite du management
L'AMLR formalise la présence d'un compliance manager, membre de l'organe de direction dans sa fonction de direction, chargé de veiller au respect du dispositif, ainsi que d'une fonction de compliance officer selon les modalités prévues par le règlement.
Le compliance manager doit notamment s'assurer que les procédures correspondent aux risques et que des ressources humaines et matérielles suffisantes sont affectées au dispositif.
La conséquence dépasse largement une modification d'organigramme.
Le Board et le senior management devront pouvoir démontrer qu'ils ont :
- reçu une information suffisamment précise ;
- compris les principales déficiences ;
- approuvé les politiques requises ;
- arbitré les ressources ;
- suivi les remédiations ;
- et accepté explicitement certains risques résiduels lorsqu’ils subsistent.
L’AMLR favorise donc le passage d’une logique de « Compliance owns AML » à une logique de « management owns the AML framework, Compliance oversees and challenges it ».
8. L’intégrité du personnel devient elle-même un contrôle AML
L’article 13 prévoit une évaluation, proportionnée aux risques des fonctions exercées, des compétences, connaissances, réputation, honnêteté et intégrité des personnes directement impliquées dans le respect des obligations AML/CFT.
Cette vérification doit avoir lieu avant la prise de fonction et être renouvelée périodiquement. Des obligations spécifiques sont également prévues en matière de conflits d'intérêts lorsque des collaborateurs entretiennent des relations privées ou professionnelles avec des clients.
Pour les institutions financières, cela implique de rapprocher HR, Compliance et Governance.
Les contrôles d'intégrité des employés ne devront plus seulement être considérés comme des pratiques RH ou Fit & Proper. Ils devront être intégrés au dispositif AML et documentés comme tels.
9. Outsourcing : externaliser une activité ne permettra jamais d’externaliser la responsabilité
KYC utilities, screening providers, fund administrators, data providers, offshore centres, managed services : la plupart des grandes institutions luxembourgeoises reposent aujourd'hui sur un écosystème complexe de prestataires.
L'AMLR traite explicitement l'outsourcing et la reliance parmi les éléments devant être couverts par les politiques internes et prévoit des orientations AMLA dédiées.
Le contrôle des fournisseurs devrait donc évoluer de la simple question :
« le prestataire respecte-t-il le SLA ? »
vers :
« pouvons-nous démontrer que le processus externalisé produit un résultat conforme au standard AMLR ? »
Cela suppose notamment des KPI/KRI adaptés, des droits d’audit, des contrôles de qualité, une connaissance de la provenance des données, des mécanismes d’escalade, une gouvernance des exceptions et des plans de continuité.
Pour les AIFM luxembourgeois qui travaillent avec des administrateurs, transfer agents ou investment managers établis dans plusieurs juridictions, cet enjeu sera particulièrement important.
10. Les groupes internationaux devront disposer d'une vision AML consolidée
L'article 16 impose aux groupes une évaluation des risques à l'échelle du groupe ainsi que des politiques et contrôles harmonisés, tout en exigeant que les entités locales tiennent compte de leurs propres spécificités.
Le dispositif doit également encadrer le partage intragroupe des informations nécessaires au CDD et à la gestion des risques AML/CFT, avec des garanties appropriées en matière de confidentialité et de protection des données.
Pour les institutions luxembourgeoises appartenant à des groupes internationaux, le défi sera souvent de concilier trois niveaux :
Global Group Standard → European AMLR Standard → Luxembourg regulatory expectations.
Le Luxembourg ne pourra plus fonctionner comme un silo réglementaire, mais le global policy framework ne pourra pas davantage être simplement importé sans démontrer sa conformité précise au règlement européen.
11. La déclaration de soupçon va elle aussi progressivement s’industrialiser
L'article 69 maintient l'obligation de déclarer rapidement à la FIU les situations dans lesquelles l'entité sait, soupçonne ou a des motifs raisonnables de soupçonner que des fonds ou activités sont liés à une activité criminelle ou au financement du terrorisme.
Mais la transformation la plus intéressante est technique : AMLA travaille actuellement à des formats harmonisés de déclaration de soupçon et de fourniture des données transactionnelles aux FIU, avec des modèles adaptés aux institutions financières.
À terme, le STR/SAR pourrait donc devenir moins narratif et davantage structuré.
Cela renforce encore l'importance :
- de la qualité des données ;
- de l’historisation ;
- de la capacité d'extraction ;
- et de la cohérence entre KYC, transactions, screening et investigations.
12. Le risque de « de-risking » excessif devra être maîtrisé
Face à ces exigences, une réaction pourrait consister à éviter systématiquement les situations complexes ou à fermer les relations présentant un risque important.
La CSSF a pourtant rappelé en juin 2026 une distinction essentielle : gérer le risque AML/CFT ne signifie pas nécessairement l'éviter. Elle encourage les professionnels à rechercher, lorsque cela est approprié, des mesures alternatives et proportionnées plutôt qu’à appliquer un désengagement automatique.
Cette position est particulièrement importante dans le contexte de l’AMLR.
La qualité d’un dispositif ne sera pas mesurée au nombre de clients high risk refusés, mais à la capacité de l'établissement à démontrer qu'il sait identifier, comprendre, atténuer et surveiller le risque.
AMLA change également la dynamique de supervision
L'AMLR ne doit enfin pas être analysé indépendamment de la montée en puissance de l'Anti-Money Laundering Authority – AMLA.
En 2027, AMLA doit sélectionner environ 40 institutions financières transfrontalières présentant un profil de risque suffisamment élevé qui passeront sous sa supervision directe à partir de 2028. La CSSF a déjà commencé à préparer les institutions luxembourgeoises à la collecte de données destinée à cette sélection.
Même les institutions qui ne seront pas directement supervisées subiront indirectement cet effet.
Les méthodologies, standards et attentes développés par AMLA contribueront progressivement à une convergence beaucoup plus forte des pratiques de supervision nationales.
Autrement dit, les établissements luxembourgeois ne devront plus seulement se demander :
« Comment la CSSF interprète-t-elle cette obligation ? »
mais également :
« Quelle serait l'attente d'un superviseur européen appliquant le même rulebook à Paris, Luxembourg, Francfort ou Dublin ? »
Le principal risque en 2026 : attendre que toutes les normes techniques soient finalisées
La difficulté actuelle tient au calendrier.
Alors que l’AMLR est déjà adopté et que sa date d’application est certaine, plusieurs guidelines, RTS et ITS d’AMLA sont encore en consultation ou en cours de finalisation en septembre 2026. AMLA vient par exemple de clôturer la consultation relative au monitoring continu, tandis que d'autres instruments relatifs au BWRA, aux groupes, au reporting ou à l'outsourcing continuent de progresser.
Attendre que le dernier texte de niveau 2 ou 3 soit publié avant de commencer l'implémentation serait probablement l'erreur la plus coûteuse.
Les établissements devraient plutôt travailler selon deux couches :
Layer 1 – Requirements already certain: implémenter immédiatement les exigences directement issues de l’AMLR.
Layer 2 – Regulatory calibration: réserver dans les systèmes, procédures et méthodologies suffisamment de flexibilité pour intégrer les derniers RTS et guidelines AMLA lorsqu'ils seront finalisés.
Sept chantiers qui devraient être ouverts dès maintenant
À moins d’un an de l’application de l’AMLR, un programme crédible de préparation devrait au minimum couvrir :
- Regulatory gap analysis AMLR avec mapping obligation/procédure/contrôle/evidence.
- Reconstruction de la BWRA, intégrant explicitement sanctions evasion et liens avec les customer risk ratings.
- KYC data remediation, notamment beneficial ownership, source of funds/source of wealth et données structurées.
- Reconfiguration des refresh cycles et event-driven reviews, avec plafond d’un an pour les relations high risk et cinq ans pour les autres.
- Revue du screening et transaction monitoring, notamment sanctions rescreening et gouvernance des scénarios.
- Revue de la gouvernance et de l’outsourcing, y compris compliance manager, staffing, vendors et group-wide information sharing.
- AMLR readiness testing, idéalement plusieurs mois avant juillet 2027, pour vérifier non pas l'existence des procédures mais leur fonctionnement effectif.
Conclusion – L’AMLR transforme la définition même d’un dispositif AML « robuste »
Le 10 juillet 2027 ne marquera pas simplement l’entrée en vigueur de nouvelles règles.
Il marquera le passage d’un environnement européen encore largement composé de cadres nationaux convergents à un système fondé sur un rulebook directement applicable, davantage standardisé et progressivement supervisé à l’échelle européenne.
Pour les institutions financières luxembourgeoises, la véritable transformation sera opérationnelle.
Les politiques devront correspondre aux risques.
Les risques devront correspondre aux contrôles.
Les contrôles devront produire des données.
Les décisions devront être traçables.
Et le management devra pouvoir démontrer que l’ensemble fonctionne effectivement.
C'est probablement la meilleure façon de résumer le changement introduit par l'AMLR :
la conformité AML de demain ne sera plus appréciée uniquement sur ce que l'institution dit faire, mais sur sa capacité à démontrer, par ses données, ses systèmes et ses contrôles, que son dispositif fonctionne effectivement.
Et pour les établissements luxembourgeois, juillet 2027 n'est donc pas une date de commencement. C'est la date à laquelle la transformation doit déjà être achevée.