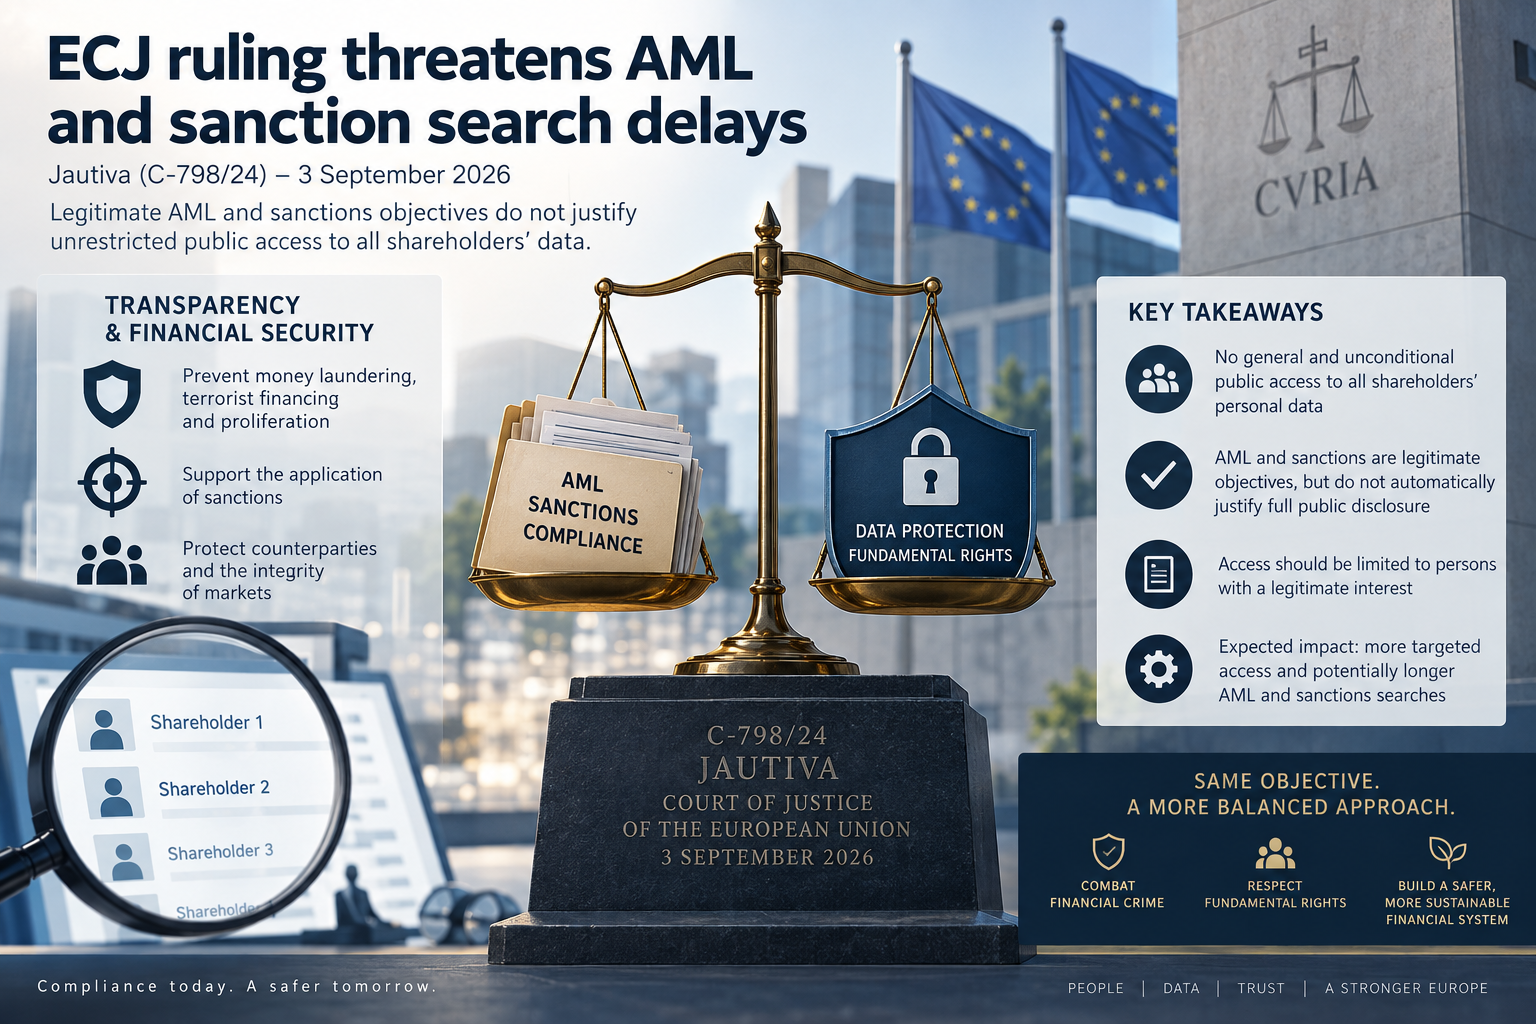
Un arrêt de protection des données qui concerne directement les fonctions AML et Sanctions
Le 3 septembre 2026, la Cour de justice de l’Union européenne a rendu un arrêt dont la portée dépasse largement le droit des sociétés et le RGPD.
Dans l’affaire C-798/24, Jautiva, la Cour devait déterminer si les données personnelles relatives à l’ensemble des actionnaires d’une société anonyme — y compris les actionnaires minoritaires — pouvaient être rendues librement accessibles en ligne, sans que la personne consultant le registre ait à démontrer un intérêt légitime.
La Lettonie défendait cette transparence au nom de trois objectifs : la transparence des affaires et la protection des tiers, la prévention du blanchiment, du financement du terrorisme et de la prolifération, ainsi que la mise en œuvre des sanctions nationales, internationales et européennes.
La réponse de la CJUE est claire : ces objectifs sont légitimes, mais ils ne justifient pas un accès public, général et inconditionnel aux données personnelles de tous les actionnaires.
L’enjeu pour les Compliance Officers est considérable. La Cour ne remet nullement en cause l’obligation d’identifier les bénéficiaires effectifs, d’analyser les chaînes de détention ou de détecter les personnes sanctionnées. Elle impose en revanche de distinguer beaucoup plus rigoureusement le besoin d’information du droit universel d’accès à cette information.
L’affaire : jusqu’où peut aller la transparence actionnariale ?
La législation lettone imposait que certaines informations relatives aux actionnaires soient accessibles en ligne et puissent même être téléchargées massivement, y compris par des utilisateurs non identifiés.
Pour les personnes physiques, les données comprenaient notamment l’identité, certains éléments d’identification et l’adresse de contact. Le registre indiquait également la catégorie et le nombre d’actions, leur valeur nominale ainsi que les droits de vote correspondants.
Dix-sept actionnaires minoritaires ont contesté ce régime.
La CJUE retient deux enseignements fondamentaux.
Premièrement, la directive européenne sur le droit des sociétés n’impose pas la publication des informations concernant l’ensemble des actionnaires, notamment les actionnaires minoritaires.
Deuxièmement, rendre ces informations accessibles à un nombre potentiellement illimité de personnes constitue une ingérence sérieuse dans les droits au respect de la vie privée et à la protection des données, protégés par les articles 7 et 8 de la Charte des droits fondamentaux. La Cour souligne notamment que ces informations peuvent permettre de reconstituer une partie de la situation patrimoniale d’une personne et de déterminer dans quelles sociétés ou secteurs elle investit.
La question devient alors celle de la proportionnalité.
Et c’est précisément ici que l’arrêt prend une dimension AML particulièrement importante.
AML et sanctions : un objectif légitime n’autorise pas un accès illimité
La CJUE ne conteste pas que la prévention du blanchiment ou l’application des sanctions constituent des objectifs majeurs d’intérêt général.
Elle considère néanmoins que donner à toute personne, sans condition, accès aux données de tous les actionnaires n’est ni nécessaire ni proportionné.
La Cour identifie explicitement une solution moins intrusive : limiter l’accès aux personnes capables de démontrer un intérêt légitime. En matière de sanctions, elle évoque également la possibilité de cibler davantage la divulgation sur les informations effectivement nécessaires à l’identification des personnes visées par des mesures restrictives.
La distinction est essentielle :
le droit européen n’interdit pas l’utilisation de données actionnariales à des fins AML ou sanctions ; il interdit de considérer que ces finalités justifient automatiquement leur mise à disposition de l’ensemble du public.
Cette logique prolonge directement la jurisprudence Luxembourg Business Registers / Sovim de novembre 2022, dans laquelle la Grande Chambre avait déjà considéré que l’accès généralisé du public aux données relatives aux bénéficiaires effectifs constituait une ingérence grave et disproportionnée dans les droits fondamentaux.
Jautiva confirme donc que l’arrêt de 2022 ne concernait pas seulement une anomalie spécifique du régime des bénéficiaires effectifs. Une doctrine jurisprudentielle plus générale se dessine :
la lutte contre la criminalité financière peut justifier un accès étendu aux données, mais elle ne transforme pas ces données en informations publiques par nature.
Pourquoi cet arrêt peut effectivement ralentir certaines recherches AML et sanctions
Le titre choisi par Lexology — “ECJ ruling threatens AML and sanction search delays” — met en évidence la conséquence opérationnelle la plus sensible.
Pendant des années, une partie de la due diligence reposait sur la disponibilité immédiate de données issues de registres publics : actionnaires, dirigeants, bénéficiaires effectifs, mandats sociaux et chaînes de participations pouvaient être agrégés par des fournisseurs spécialisés puis intégrés dans des outils de screening.
Plus l’accès aux registres devient conditionnel, authentifié ou fondé sur la démonstration d’un intérêt légitime, moins il est possible de considérer ces bases comme de simples sources de bulk data disponibles sans restriction.
La CJUE relève précisément comme facteur aggravant dans Jautiva le fait que les informations puissent être téléchargées en masse par des utilisateurs non identifiés.
Pour un établissement financier, un AIFM, une banque dépositaire ou un administrateur de fonds, le risque n’est donc pas nécessairement de ne plus pouvoir obtenir l’information. Le risque est plutôt que certains processus de recherche deviennent moins instantanés, notamment lorsqu’ils dépendent d’un fournisseur externe, d'une juridiction étrangère ou d'une source qui n'était accessible jusque-là que grâce à son caractère public.
Une vérification effectuée aujourd’hui en quelques secondes via un agrégateur pourrait demain nécessiter l’utilisation d’un canal réglementé, une authentification ou une justification du droit d’accès.
Mais il serait erroné d’en conclure que les banques et autres entités assujetties vont perdre leur accès
C’est ici que le nouveau paquet AML européen devient déterminant.
La directive (UE) 2024/1640 organise précisément une hiérarchie des droits d’accès aux registres de bénéficiaires effectifs.
Son article 11 exige que les autorités compétentes disposent d’un accès immédiat, direct et non filtré. Surtout, les États membres doivent assurer aux entités assujetties un accès en temps utile aux informations des registres lorsqu’elles accomplissent leurs obligations de customer due diligence.
Le nouveau cadre européen ne revient donc pas à :
public access → no access.
Il organise plutôt le passage vers :
public access → controlled and purpose-based access.
Cette évolution est structurelle.
Les institutions financières conserveront un accès privilégié parce qu’elles exercent une mission réglementaire de prévention du blanchiment. Les journalistes, ONG, cocontractants potentiels et autres acteurs devront, selon leur catégorie, bénéficier ou démontrer un intérêt légitime.
Le système cherche ainsi à concilier deux exigences qui peuvent sembler contradictoires : rendre l’information suffisamment disponible pour combattre la criminalité financière sans la rendre indistinctement accessible à tous.
Les fournisseurs World-Check, Dow Jones, KYC vendors et data providers sont également concernés
L'un des aspects les plus intéressants du nouveau cadre européen est que le législateur a anticipé cette difficulté.
La directive 2024/1640 reconnaît explicitement le rôle des providers of AML/CFT products, notamment les fournisseurs de solutions de customer screening.
Le considérant 49 souligne que ces outils jouent un rôle important dans la due diligence et dans la compréhension de structures complexes. L'article 12 prévoit dès lors que ces fournisseurs peuvent bénéficier d’un intérêt légitime pour accéder aux informations de bénéficiaires effectifs, sous certaines conditions, notamment lorsque les produits sont fournis aux entités assujetties ou aux autorités compétentes et que le besoin d’accès découle de cette activité.
C’est un point majeur pour les institutions financières.
La jurisprudence Jautiva ne condamne donc pas le modèle des bases AML. Elle impose plutôt une professionnalisation juridique de leur sourcing.
Demain, la question ne sera plus seulement :
« Notre outil contient-il l’information ? »
mais également :
« Sur quelle base juridique le fournisseur a-t-il obtenu cette information et sommes-nous autorisés à l’utiliser pour cette finalité ? »
La gouvernance des fournisseurs de données devient ainsi une composante du dispositif AML lui-même.
Un nouveau risque opérationnel : le “data availability risk”
Traditionnellement, les risques associés aux données AML étaient principalement analysés sous l’angle de leur qualité : information incorrecte, ancienne, non vérifiée ou incomplète.
Jautiva ajoute une autre dimension : l’accessibilité de la donnée.
Une information peut parfaitement exister dans un registre et pourtant ne pas être immédiatement disponible pour la personne qui réalise la due diligence.
Cette distinction aura un impact sur les SLA KYC, les transactions urgentes, les refreshes périodiques, les analyses de structures complexes et surtout les sanctions controls, où la rapidité d’identification d’un lien avec une personne désignée peut être critique.
La bonne approche n’est toutefois pas de substituer systématiquement une simple déclaration du client à une source externe devenue plus difficile d’accès.
Le nouveau règlement AMLR continue au contraire à imposer aux entités assujetties de comprendre les structures de propriété et de contrôle et renforce la qualité des informations relatives aux bénéficiaires effectifs. Il prévoit notamment que les personnes morales doivent conserver des informations adéquates, exactes et à jour et les communiquer aux entités assujetties dans le cadre de la due diligence.
La conséquence pratique est plutôt la nécessité d’une stratégie multi-source.
Le Luxembourg est déjà largement entré dans cette logique
Pour les établissements luxembourgeois, Jautiva est moins un bouleversement qu’une confirmation de la direction déjà prise depuis l’arrêt Sovim.
Le Luxembourg Business Registers rappelle aujourd’hui que le RBE n’est plus ouvert indistinctement au public depuis le 22 novembre 2022. Depuis la réforme législative de 2025, les professionnels soumis à la loi AML luxembourgeoise peuvent en revanche bénéficier d’un accès professionnel au RBE. Celui-ci nécessite notamment une convention avec LBR pour les besoins réguliers de consultation, avec également une procédure d'accès ponctuel.
Il existe ainsi déjà au Luxembourg une séparation entre :
public général, personnes justifiant d’un intérêt légitime, professionnels AML, et autorités.
Cette architecture paraît particulièrement cohérente avec la philosophie de Jautiva.
Pour les banques, AIFM, professionnels du secteur financier, assurances et autres entités assujetties luxembourgeoises, l'enjeu immédiat n'est donc pas de rechercher une nouvelle justification générale de leur accès au RBE. Il consiste plutôt à s'assurer que les processus internes utilisent effectivement les canaux professionnels appropriés, plutôt que de dépendre de sources publiques ou de données récupérées indirectement sans maîtrise suffisante de leur provenance.
Une conséquence particulièrement importante pour le sanctions screening
En matière de sanctions, la distinction entre listed person, ownership et control impose souvent une analyse qui dépasse une simple recherche du nom de la contrepartie.
Le Compliance Officer peut devoir comprendre une chaîne de détention, identifier les détenteurs indirects et apprécier l'existence éventuelle d'un contrôle.
Or, ce travail nécessite précisément les informations actionnariales dont Jautiva encadre la publication.
La Cour ne dit pas qu'elles ne peuvent pas être utilisées. Elle dit qu'il n'est pas nécessaire qu'elles soient accessibles à tout le monde, tout le temps et sans justification.
La nouvelle directive AML offre d'ailleurs une réponse intéressante : elle impose aux registres centraux de vérifier si les informations de bénéficiaires effectifs concernent des personnes ou entités soumises à des sanctions financières ciblées et prévoit qu'une indication correspondante soit visible aux utilisateurs autorisés des registres.
À terme, l'Europe pourrait donc évoluer d'un système reposant largement sur la disponibilité publique d'une masse de données vers un système davantage structuré autour de données vérifiées, accès différenciés et utilisateurs authentifiés.
Cela pourrait ralentir certaines recherches ponctuelles, mais améliorer parallèlement la traçabilité et la qualité juridique des contrôles.
Les six adaptations que les fonctions Compliance devraient désormais envisager
L’impact opérationnel peut être résumé autour de six chantiers :
- Cartographier les sources utilisées pour les KYC et sanctions checks, en distinguant registres officiels, sources publiques, fournisseurs commerciaux et informations obtenues du client.
- Vérifier les droits d’accès institutionnels aux registres, en particulier dans les juridictions importantes pour l’activité, afin d’éviter qu’un analyste dépende d’un accès public lorsqu’un accès professionnel est disponible.
- Revoir les contrats et due diligences des data providers, notamment sur l'origine des données, leur base juridique de collecte, les restrictions d'utilisation et la fréquence de mise à jour.
- Construire des procédures de fallback lorsqu'un registre ou une donnée actionnariale n'est pas immédiatement accessible : documentation corporate certifiée, shareholder register, confirmation indépendante, source réglementée alternative.
- Intégrer le data availability risk dans les SLA de KYC et sanctions screening, particulièrement pour les transactions à délai court.
- Conserver une piste d'audit de la source et de la date d'obtention de l'information, afin que la décision Compliance puisse être démontrée même lorsque les conditions d'accès au registre évoluent ultérieurement.
La véritable leçon de Jautiva : AML et protection des données ne sont pas des objectifs antagonistes
L'arrêt est parfois présenté comme une nouvelle victoire de la confidentialité contre la transparence.
Cette lecture est trop simpliste.
La CJUE ne réduit pas les obligations AML. Elle ne réduit pas les obligations de sanctions. Elle ne dit pas aux institutions financières de moins chercher.
Elle leur impose — ainsi qu'aux États — de mieux organiser l'accès à l'information.
Depuis Luxembourg Business Registers en 2022 jusqu'à Jautiva en 2026, une ligne jurisprudentielle cohérente apparaît : l'objectif de lutte contre la criminalité financière, aussi important soit-il, ne constitue pas une justification universelle permettant de rendre sans limite des données personnelles accessibles au monde entier.
Le futur modèle européen semble donc être celui d'une transparence fonctionnelle plutôt que d'une transparence absolue : les personnes qui ont réellement besoin de l'information pour combattre le blanchiment ou appliquer les sanctions doivent pouvoir y accéder efficacement ; celles qui n'ont aucune raison légitime de la consulter ne doivent pas nécessairement disposer du même niveau d'accès.
Pour les fonctions Compliance, le message est particulièrement important :
la robustesse d'une due diligence ne pourra plus être mesurée uniquement par la quantité de données collectées. Elle dépendra également de la légitimité de leur accès, de leur qualité, de leur provenance et de la capacité de l'établissement à démontrer pourquoi elles étaient nécessaires.
Et c'est peut-être la conséquence la plus importante de Jautiva : le data governance devient progressivement une composante à part entière de l'AML governance.