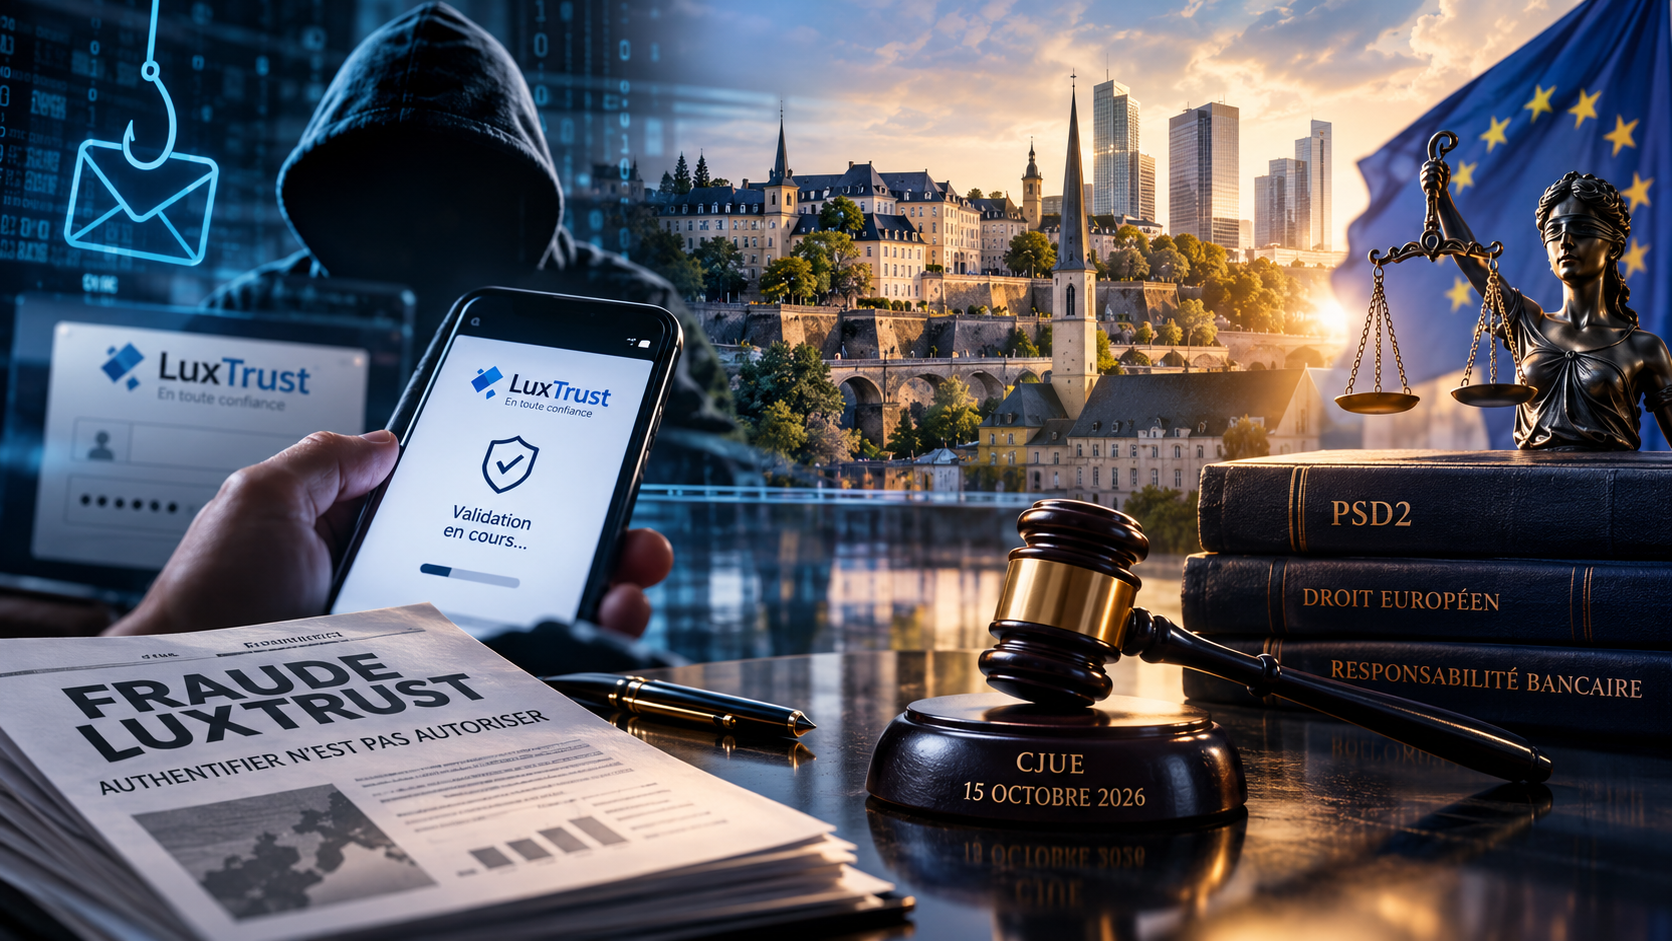

Plus de 700 plaintes, plus de 10 millions d'euros de préjudice et une jurisprudence européenne décisive : derrière les escroqueries dites « LuxTrust », c'est toute la chaîne de responsabilité des établissements financiers qui se retrouve questionnée.
Analyse - Place financière luxembourgeoise, le 27 octobre 2026
Le Luxembourg découvre progressivement qu'une transaction techniquement authentifiée n'est pas nécessairement une transaction juridiquement autorisée.
C'est probablement l'enseignement le plus important de la vague d'escroqueries communément désignées sous le nom de « fraude LuxTrust ».
Selon le parquet de Luxembourg, plus de 700 plaintes ont été enregistrées en 2024 et 2025, pour un préjudice cumulé dépassant 10 millions d'euros. Plusieurs suspects ont été interpellés dans le cadre d'enquêtes portant notamment sur des escroqueries, des attaques de phishing et des opérations présumées de blanchiment.
Et l'affaire est loin d'être terminée. De nouvelles tentatives de fraude ont été signalées en octobre 2026, tandis que des victimes cherchent désormais à engager la responsabilité des établissements bancaires concernés.
Mais derrière l'actualité judiciaire se profile une interrogation beaucoup plus fondamentale :
Une banque peut-elle considérer qu'elle a satisfait à ses obligations simplement parce qu'une opération a été validée au moyen d'un dispositif d'authentification forte ?
Le droit européen apporte une réponse nettement plus exigeante.
1. Le scandale n'est pas nécessairement celui que l'on croit
Il convient d'abord de clarifier une confusion.
L'expression « fraude LuxTrust » désigne principalement des escroqueries exploitant frauduleusement le nom, l'image ou les mécanismes d'authentification associés à LuxTrust.
Les méthodes décrites par les autorités comprennent notamment l'usurpation d'identité, les faux conseillers bancaires, les sites Internet frauduleux et la manipulation psychologique de clients invités à communiquer leurs identifiants ou à confirmer des opérations.
Ces faits ne démontrent pas, en eux-mêmes, une compromission technique de l'infrastructure de LuxTrust ni une responsabilité de cette société dans les infractions commises.
La nuance est essentielle.
Les criminels ne cherchent pas nécessairement à neutraliser les dispositifs de sécurité. Ils peuvent chercher à manipuler les utilisateurs pour que ces dispositifs participent à la fraude.
Cette évolution transforme profondément la nature du risque.
La sécurité ne dépend plus uniquement de la robustesse technique de l'authentification, mais également de la capacité des établissements à identifier des opérations dont la validation apparente dissimule une fraude.
2. Authentification et consentement : une distinction juridiquement fondamentale
Le cadre européen des services de paiement distingue deux notions trop souvent confondues.
L'authentification vise notamment à vérifier l'identité de l'utilisateur ou la validité de l'utilisation d'un instrument de paiement.
L'autorisation, quant à elle, suppose que le payeur ait donné son consentement à l'exécution de l'opération selon les modalités convenues.
Cette distinction résulte notamment des articles 64 et 72 de la directive (UE) 2015/2366, dite PSD2, transposée au Luxembourg dans le cadre de la loi modifiée du 10 novembre 2009 relative aux services de paiement.
L'article 72 établit un principe particulièrement important : l'utilisation enregistrée d'un instrument de paiement ne suffit pas nécessairement, à elle seule, à démontrer que l'opération a été autorisée par le payeur ou que ce dernier a fait preuve d'une négligence grave.
Autrement dit, la présence d'une validation électronique ne dispense pas d'examiner la réalité du consentement.
Il faut toutefois éviter le raisonnement inverse : toute validation obtenue dans un contexte d'escroquerie ne constitue pas automatiquement une opération non autorisée au sens de PSD2.
La qualification dépend des circonstances et de la manière dont le consentement a été donné.
La conformité ne peut donc pas reposer sur un simple statut informatique « transaction authenticated ». Elle exige une analyse juridiquement fondée et factuellement documentée.
3. L'arrêt du 15 octobre 2026 : un tournant majeur pour les litiges bancaires
Le 15 octobre 2026, la Cour de justice de l'Union européenne a rendu un arrêt particulièrement significatif dans l'affaire C-70/25, Tukowiecka (ECLI:EU:C:2026:852).
La question était centrale : un établissement bancaire peut-il refuser de rembourser immédiatement une opération non autorisée au motif que son client aurait commis une négligence grave ?
La réponse de la Cour est négative.
En application de l'article 73 de PSD2, lorsqu'une opération est qualifiée de non autorisée, le prestataire de services de paiement est, en principe, tenu de procéder au remboursement immédiatement et au plus tard à la fin du premier jour ouvrable suivant celui où il a connaissance de l'opération ou en est informé, sous réserve des conditions légales applicables.
L'exception prévue concerne l'existence de bonnes raisons de soupçonner une fraude commise par le client, communiquées par écrit à l'autorité compétente.
La simple invocation d'une négligence grave du client ne permet pas d'écarter cette obligation initiale.
La Cour distingue ainsi deux étapes fondamentales :
Première étape : le remboursement. L'établissement doit respecter le mécanisme de remboursement des opérations non autorisées.
Seconde étape : l'attribution définitive des pertes. Il conserve la possibilité de réclamer ultérieurement les sommes au client s'il établit que les pertes résultent d'un manquement intentionnel ou d'une négligence grave de celui-ci.
La charge de prouver cette négligence grave incombe au prestataire de services de paiement.
Il serait excessif d'en déduire que toutes les victimes des fraudes dites « LuxTrust » disposent automatiquement d'un droit au remboursement. Il faut notamment déterminer si chaque opération était réellement non autorisée.
Mais une conclusion s'impose déjà : la négligence grave alléguée ne peut plus être utilisée comme un motif général permettant de contourner l'obligation de remboursement immédiat d'une opération non autorisée.
Cette décision européenne intervient au moment même où les différends entre victimes et établissements bancaires luxembourgeois prennent une dimension judiciaire.
4. La responsabilité bancaire : une question de preuves, pas de présomptions
Selon les informations publiées en octobre 2026, plusieurs victimes de ces escroqueries ont engagé ou préparé des démarches judiciaires contre des établissements bancaires luxembourgeois, estimant que leurs pertes n'avaient pas été correctement prises en charge.
Les établissements concernés contestent leur responsabilité, tandis que les représentants des victimes considèrent que certaines circonstances pourraient révéler des défaillances dans la prévention ou la détection des fraudes.
Aucune conclusion générale ne peut être tirée de ces positions contradictoires.
La responsabilité éventuelle d'une banque ne saurait être présumée du seul fait qu'une fraude a été commise. Inversement, une authentification forte réussie ne constitue pas une exonération automatique.
Il faut également distinguer deux questions juridiques différentes : l'obligation légale de rembourser une opération non autorisée et la responsabilité pour une éventuelle défaillance des contrôles de sécurité ou de surveillance.
Le véritable enjeu réside dans la reconstitution des faits.
Qui a initié l'opération ? Quel mécanisme de validation a été utilisé ? Quelles informations ont été présentées au client ? Quelle était la destination des fonds ? Quels signaux de fraude étaient détectables ? Et comment l'établissement a-t-il réagi ?
Un dispositif de conformité crédible doit permettre de répondre à chacune de ces interrogations sur la base d'éléments vérifiables.
5. La faille potentielle : surveiller l'authentification sans surveiller suffisamment le risque
Le règlement délégué (UE) 2018/389 apporte une dimension complémentaire à cette analyse.
Son article 2 impose aux prestataires de services de paiement concernés de mettre en place des mécanismes de contrôle permettant de détecter les transactions non autorisées ou frauduleuses.
Ces mécanismes doivent notamment prendre en compte les montants des opérations, les scénarios connus de fraude et certains indicateurs d'utilisation anormale.
Les exigences générales de cet article ne signifient pas que chaque opération doit obligatoirement faire l'objet d'une analyse de risque en temps réel préalable à son exécution. Des conditions supplémentaires s'appliquent notamment lorsqu'un prestataire utilise l'exemption fondée sur l'analyse des risques prévue à l'article 18.
La distinction est importante pour apprécier correctement les obligations réglementaires.
Considérons néanmoins une situation illustrative.
Un client dont les transactions habituelles sont limitées à quelques centaines d'euros voit plusieurs virements de montants élevés exécutés successivement vers de nouveaux bénéficiaires.
Les opérations ont été authentifiées.
Mais l'établissement est-il capable de démontrer que leur caractère inhabituel a été pris en compte par ses mécanismes de détection ? Que les alertes pertinentes ont été analysées ? Que les éventuelles décisions de poursuivre ou de suspendre les opérations ont été documentées ?
Ce sont précisément ces questions qui permettent de distinguer un contrôle techniquement opérationnel d'un dispositif de maîtrise des risques effectivement démontrable.
L'objectif n'est pas d'affirmer que toute transaction atypique aurait dû être bloquée, mais de vérifier que les mécanismes réglementaires ont été correctement conçus, appliqués, testés et améliorés.
6. Un risque qui dépasse la fraude : la dimension AML/CFT
L'affaire comporte également une dimension importante en matière de lutte contre le blanchiment de capitaux.
Les enquêtes ont mis en évidence le rôle présumé de personnes mettant leurs comptes bancaires à disposition pour recevoir ou faire circuler des fonds détournés, communément appelées money mules.
Le 24 octobre 2026, la police grand-ducale a notamment communiqué sur l'interpellation d'une personne soupçonnée d'avoir participé à de telles opérations à la suite d'une fraude de type LuxTrust.
Ces circonstances rappellent que la prévention de la fraude et la lutte contre le blanchiment ne doivent pas fonctionner en silos.
Pour les établissements assujettis, une approche efficace suppose une articulation entre détection des opérations inhabituelles, connaissance des clients, identification des bénéficiaires, investigation des flux et appréciation de la nécessité d'une déclaration de soupçon à la Cellule de renseignement financier.
Il ne s'agit pas de déclarer systématiquement toute opération frauduleuse, mais de déclencher les diligences appropriées lorsqu'existent des éléments susceptibles de caractériser un soupçon de blanchiment.
Dans son rapport annuel 2024, la Cellule de renseignement financier luxembourgeoise souligne expressément la fréquence des escroqueries de phishing visant les identifiants LuxTrust et l'importance d'une coopération renforcée entre banques, établissements de paiement, CSSF et autres acteurs concernés.
Une transaction peut être correctement authentifiée, constituer une fraude, puis alimenter un circuit de blanchiment. Chacun de ces risques exige une analyse distincte, mais coordonnée.
7. Ce que les dirigeants et responsables Compliance devraient désormais exiger
L'enseignement de l'affaire dépasse largement la sensibilisation des clients aux risques de phishing.
Il impose une réflexion sur l'efficacité de la gouvernance des dispositifs de prévention et de traitement de la fraude.
La traçabilité du consentement. Les établissements doivent pouvoir retrouver les éléments permettant d'apprécier les conditions effectives d'autorisation d'une transaction, au-delà de la seule preuve technique d'authentification.
La pertinence des scénarios de détection. Les typologies connues de fraude doivent être intégrées dans les mécanismes de contrôle, avec des tests documentés et une actualisation fondée sur les incidents observés.
La qualité du traitement des alertes. Les investigations, décisions et éventuelles mesures de protection doivent être suffisamment documentées pour permettre une revue indépendante.
La gestion juridique des remboursements. Les procédures doivent distinguer clairement opération non autorisée, fraude suspectée du client, négligence grave alléguée et éventuelle action ultérieure en restitution, conformément au droit applicable.
L'intégration fraude–AML/CFT. Les circuits d'escalade entre équipes de prévention de la fraude, opérations, Compliance et AML doivent être définis et testés.
L'information des organes de direction. Les indicateurs de fraude, pertes, demandes de remboursement, délais de traitement et défaillances de contrôle devraient alimenter une supervision effective et proportionnée.
Pour les AIFM et sociétés de gestion luxembourgeois, la leçon est également pertinente, même si les règles PSD2 applicables aux prestataires de services de paiement ne leur sont pas automatiquement applicables en cette seule qualité.
Les contrôles portant sur les instructions de paiement, les changements de coordonnées bancaires, les habilitations, les délégations et la validation indépendante d'opérations sensibles méritent le même degré d'attention.
La question n'est pas seulement de disposer de politiques internes.
Elle est de pouvoir démontrer que les contrôles fonctionnent, que leurs limites sont connues et que les anomalies entraînent des décisions appropriées.
8. Le véritable test de conformité : que peut-on prouver après la fraude ?
L'affaire dite « LuxTrust » constitue un révélateur des limites d'une conception trop formaliste de la sécurité financière.
Une authentification forte reste essentielle. Elle ne saurait toutefois se substituer à la qualification juridique du consentement, à la surveillance des transactions, à la prévention des fraudes ou à une gouvernance effective.
Pour les établissements financiers, l'arrêt de la CJUE du 15 octobre 2026 renforce encore cette exigence : les droits au remboursement ne peuvent être appréciés au moyen de présomptions générales de négligence.
Pour les fonctions Compliance et Risk Management, l'enjeu dépasse donc la mise à jour des procédures.
Il consiste à s'assurer que chaque étape déterminante, de l'authentification jusqu'au traitement d'une contestation, puisse être expliquée, documentée et défendue.
Car, au terme de cette affaire, la question la plus importante ne sera peut-être pas de savoir si les transactions étaient sécurisées sur le plan technique.
Elle sera de déterminer si les établissements étaient réellement en mesure d'identifier, de maîtriser et de traiter les risques que cette sécurité technique ne suffisait pas à éliminer.
La confiance dans la place financière luxembourgeoise ne se mesure pas uniquement à la sophistication de ses outils d'authentification. Elle repose sur la capacité des institutions à démontrer l'efficacité de l'ensemble de leurs mécanismes de protection.
Analyse établie sur la base des informations publiques disponibles au 27 octobre 2026. Les personnes visées par les enquêtes bénéficient de la présomption d'innocence. Les responsabilités individuelles et institutionnelles doivent être appréciées en fonction des faits établis et des décisions des juridictions compétentes.